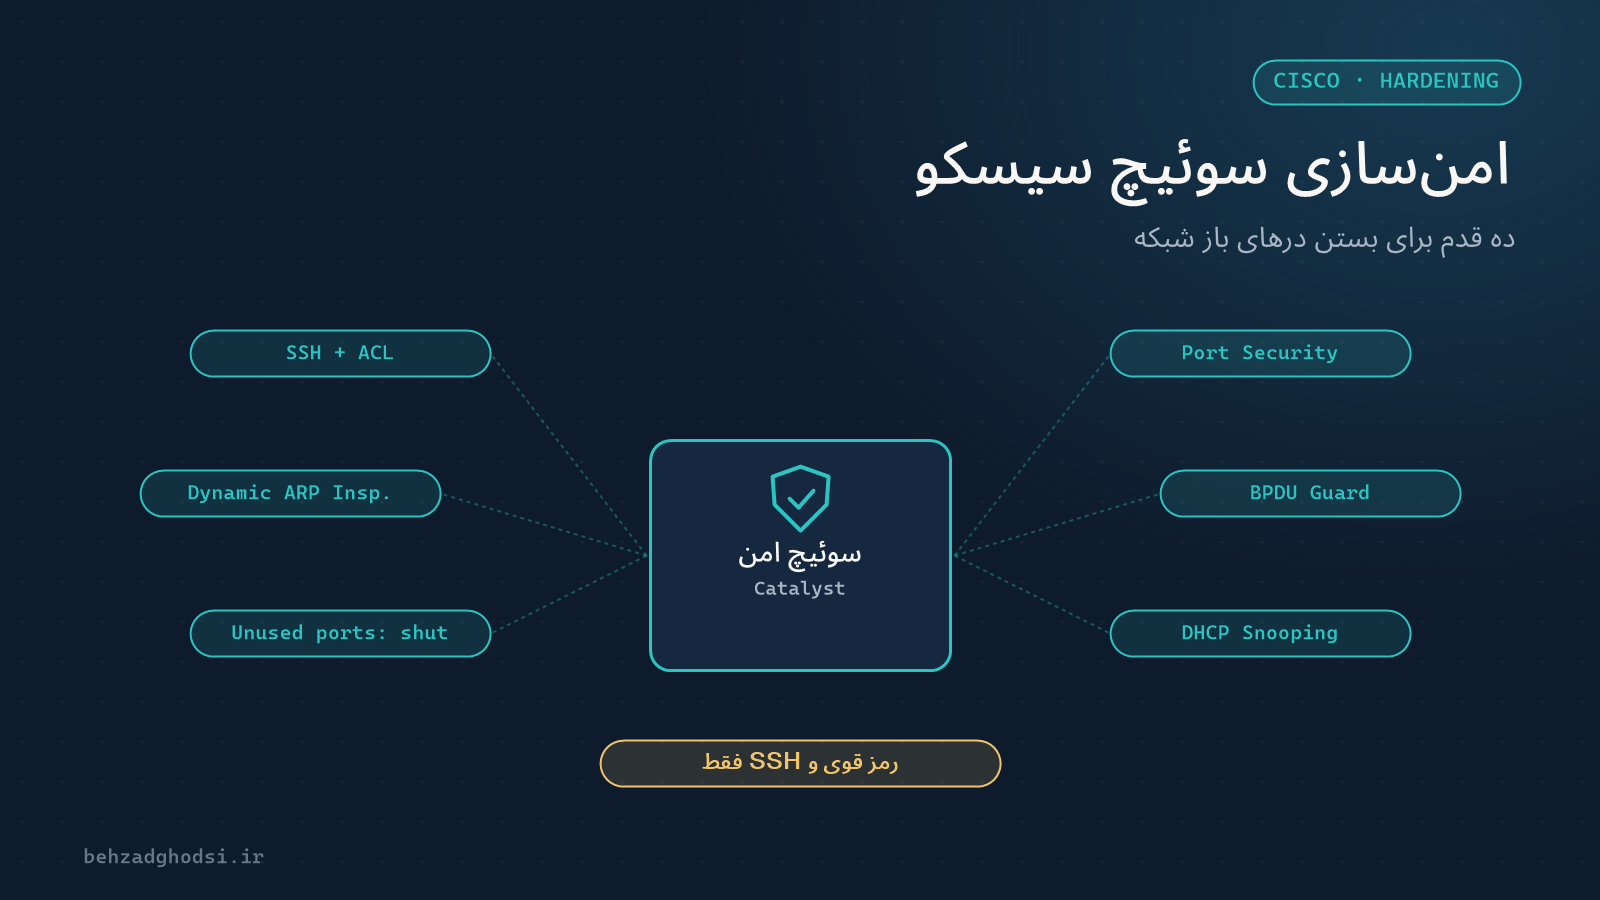
بیشتر حملههای داخلی شبکه از همان پورتهایی شروع میشوند که کسی حواسش به آنها نیست: پریز شبکهٔ اتاق جلسات، پورت خالی کنار میز یا لپتاپ مهمانی که یک سرور DHCP خانگی دارد. سوئیچ سیسکو با تنظیمات کارخانه برای «کار کردن» تنظیم شده، نه برای «امن بودن». این مقاله یک چکلیست عملی است که میتوانید قدمبهقدم روی سوئیچهایتان اجرا کنید.
در مثالها فرض کردهایم VLANهای کاربران 10 و 20 هستند، پورتهای کاربران Gi1/0/1-40 و پورت اتصال به سوئیچ اصلی یا روتر Gi1/0/48 است. شمارهها را با شبکهٔ خودتان جایگزین کنید.
۱. رمزها و کاربران
SW1(config)# enable secret Str0ng-Enable-Pass
SW1(config)# username admin privilege 15 secret Str0ng-Admin-Pass
SW1(config)# service password-encryption
SW1(config)# security passwords min-length 10
SW1(config)# login block-for 120 attempts 3 within 60
enable secretرمز را بهصورت هش ذخیره میکند؛ هرگز ازenable passwordاستفاده نکنید.service password-encryptionرمزهای سادهای را که هنوز در پیکربندی هستند، از دید مستقیم پنهان میکند. این رمزنگاری ضعیف است و فقط جلوی دیده شدن رمز از پشت شانه را میگیرد.login block-forبعد از سه تلاش ناموفق در یک دقیقه، ورود را دو دقیقه مسدود میکند و جلوی حدس زدن رمز را میگیرد.
۲. مدیریت فقط با SSH
Telnet رمز و همهٔ دستورها را بدون رمزنگاری میفرستد. دسترسی مدیریتی را فقط به SSH و فقط از شبکهٔ مدیریت محدود کنید:
SW1(config)# access-list 10 permit 192.168.100.0 0.0.0.255
SW1(config)# line vty 0 15
SW1(config-line)# transport input ssh
SW1(config-line)# login local
SW1(config-line)# access-class 10 in
SW1(config-line)# exec-timeout 10 0راهاندازی کامل SSH در مقالهٔ تنظیمات کنسول، Telnet و SSH در سوئیچ سیسکو آمده است.
۳. پورتهای بلااستفاده را خاموش کنید
هر پورتی که استفاده نمیشود، باید خاموش باشد و در یک VLAN بیاستفاده قرار بگیرد:
SW1(config)# vlan 999
SW1(config-vlan)# name UNUSED
SW1(config-vlan)# exit
SW1(config)# interface range gi1/0/41 - 47
SW1(config-if-range)# switchport mode access
SW1(config-if-range)# switchport access vlan 999
SW1(config-if-range)# shutdown
۴. پورتهای کاربران: access ثابت و بدون مذاکره
پورتها بهطور پیشفرض ممکن است با پروتکل DTP با دستگاه مقابل مذاکره کنند و ترانک شوند. مهاجم میتواند از همین برای دسترسی به همهٔ VLANها استفاده کند (حملهٔ VLAN Hopping). پورتهای کاربران را صریحاً access کنید و مذاکره را ببندید:
SW1(config)# interface range gi1/0/1 - 40
SW1(config-if-range)# switchport mode access
SW1(config-if-range)# switchport nonegotiate
SW1(config-if-range)# spanning-tree portfast
SW1(config-if-range)# spanning-tree bpduguard enable- PortFast پورت کاربر را فوراً فعال میکند.
- BPDU Guard اگر کسی روی این پورت سوئیچ وصل کند و پیام STP بفرستد، پورت را خاموش میکند. این کار جلوی حلقه در شبکه و دستکاری STP را میگیرد.
۵. ترانکها: فقط VLANهای لازم
SW1(config)# interface gi1/0/48
SW1(config-if)# switchport mode trunk
SW1(config-if)# switchport nonegotiate
SW1(config-if)# switchport trunk native vlan 998
SW1(config-if)# switchport trunk allowed vlan 10,20,100- native VLAN را از
1به یک VLAN بیاستفاده تغییر دهید. این تنظیم باید در هر دو سر ترانک یکسان باشد. - فقط VLANهایی را که واقعاً لازم است روی ترانک مجاز کنید.
۶. Port Security: محدود کردن دستگاهها روی هر پورت
Port Security تعیین میکند چند دستگاه (آدرس MAC) میتوانند روی یک پورت کار کنند:
SW1(config)# interface range gi1/0/1 - 40
SW1(config-if-range)# switchport port-security
SW1(config-if-range)# switchport port-security maximum 2
SW1(config-if-range)# switchport port-security mac-address sticky
SW1(config-if-range)# switchport port-security violation restrict
maximum 2برای میزهایی مناسب است که یک تلفن IP و یک کامپیوتر پشت آن دارند.stickyآدرسهای یادگرفتهشده را در پیکربندی ثبت میکند.violation restrictبستههای دستگاه غیرمجاز را دور میریزد و گزارش ثبت میکند، اما پورت را خاموش نمیکند. حالتshutdownسختگیرانهتر است و پورت را غیرفعال میکند.
وضعیت را با این دستور ببینید:
SW1# show port-security۷. DHCP Snooping: جلوگیری از سرور DHCP جعلی
اگر کسی یک مودم یا روتر خانگی به شبکه وصل کند، ممکن است به کامپیوترها آدرس اشتباه بدهد و شبکه را مختل کند، یا ترافیک را از مسیر خودش عبور دهد. DHCP Snooping فقط به پورتهای مورد اعتماد اجازه میدهد پاسخ DHCP بفرستند:
SW1(config)# ip dhcp snooping
SW1(config)# ip dhcp snooping vlan 10,20
SW1(config)# no ip dhcp snooping information option
SW1(config)# interface gi1/0/48
SW1(config-if)# ip dhcp snooping trust
پورتی که به سرور DHCP واقعی یا سوئیچ اصلی میرسد باید trust باشد؛ وگرنه کاربران آدرس نمیگیرند. دستور no ip dhcp snooping information option در بسیاری از شبکهها لازم است تا سرورهای DHCP ویندوزی درخواستها را رد نکنند.
۸. Dynamic ARP Inspection
DAI با کمک جدول DHCP Snooping، پیامهای ARP جعلی را که برای حملهٔ مرد میانی (ARP Spoofing) استفاده میشوند، مسدود میکند:
SW1(config)# ip arp inspection vlan 10,20
SW1(config)# interface gi1/0/48
SW1(config-if)# ip arp inspection trustدستگاههایی که آدرس ثابت دارند (سرورها و پرینترها) در جدول DHCP Snooping نیستند و باید برایشان استثنا تعریف شود. DAI را اول روی یک VLAN آزمایش کنید.
۹. سرویسهای اضافه را خاموش کنید
SW1(config)# no ip http server
SW1(config)# no ip http secure-server
SW1(config)# no ip domain-lookup
SW1(config)# interface range gi1/0/1 - 40
SW1(config-if-range)# no cdp enable- اگر از رابط وب سوئیچ استفاده نمیکنید، آن را خاموش کنید.
- CDP اطلاعات مدل و نسخهٔ سوئیچ را برای هر دستگاهی که به پورت وصل است میفرستد. روی پورتهای کاربران خاموشش کنید و روی اتصال بین تجهیزات شبکه نگه دارید.
۱۰. بنر، ساعت و گزارشها
SW1(config)# banner motd # Authorized access only. All activity is logged. #
SW1(config)# service timestamps log datetime msec
SW1(config)# ntp server 192.168.100.1
SW1(config)# logging host 192.168.100.20
ساعت دقیق و ارسال گزارشها به یک سرور Syslog، بررسی رخدادهای امنیتی را ممکن میکند.
ذخیره و نسخهٔ پشتیبان
SW1# copy running-config startup-configیک نسخه از پیکربندی را هم بیرون از سوئیچ نگه دارید؛ مثلاً روی سرور TFTP یا در سیستم پشتیبانگیری پیکربندی.
جمعبندی
امنسازی سوئیچ یک کار یکباره نیست، اما همین ده قدم بیشتر حملههای رایج داخلی را میبندد: رمز قوی و SSH، پورتهای خاموش، access ثابت با BPDU Guard، ترانک محدود، Port Security، DHCP Snooping و DAI. تغییرها را اول روی یک سوئیچ و در ساعت کمترافیک امتحان کنید، بعد روی بقیه اجرا کنید.