وقتی همهٔ کامپیوترها، دوربینها، تلفنها و سرورها در یک شبکهٔ تخت باشند، هر مشکل کوچکی، از یک ویروس تا یک طوفان broadcast، کل شبکه را درگیر میکند. VLAN شبکه را به بخشهای منطقی جدا تقسیم میکند. وقتی تعداد سوئیچها زیاد شود، VTP کمک میکند VLANها را فقط یک بار، روی سوئیچ مرکزی، تعریف کنید.
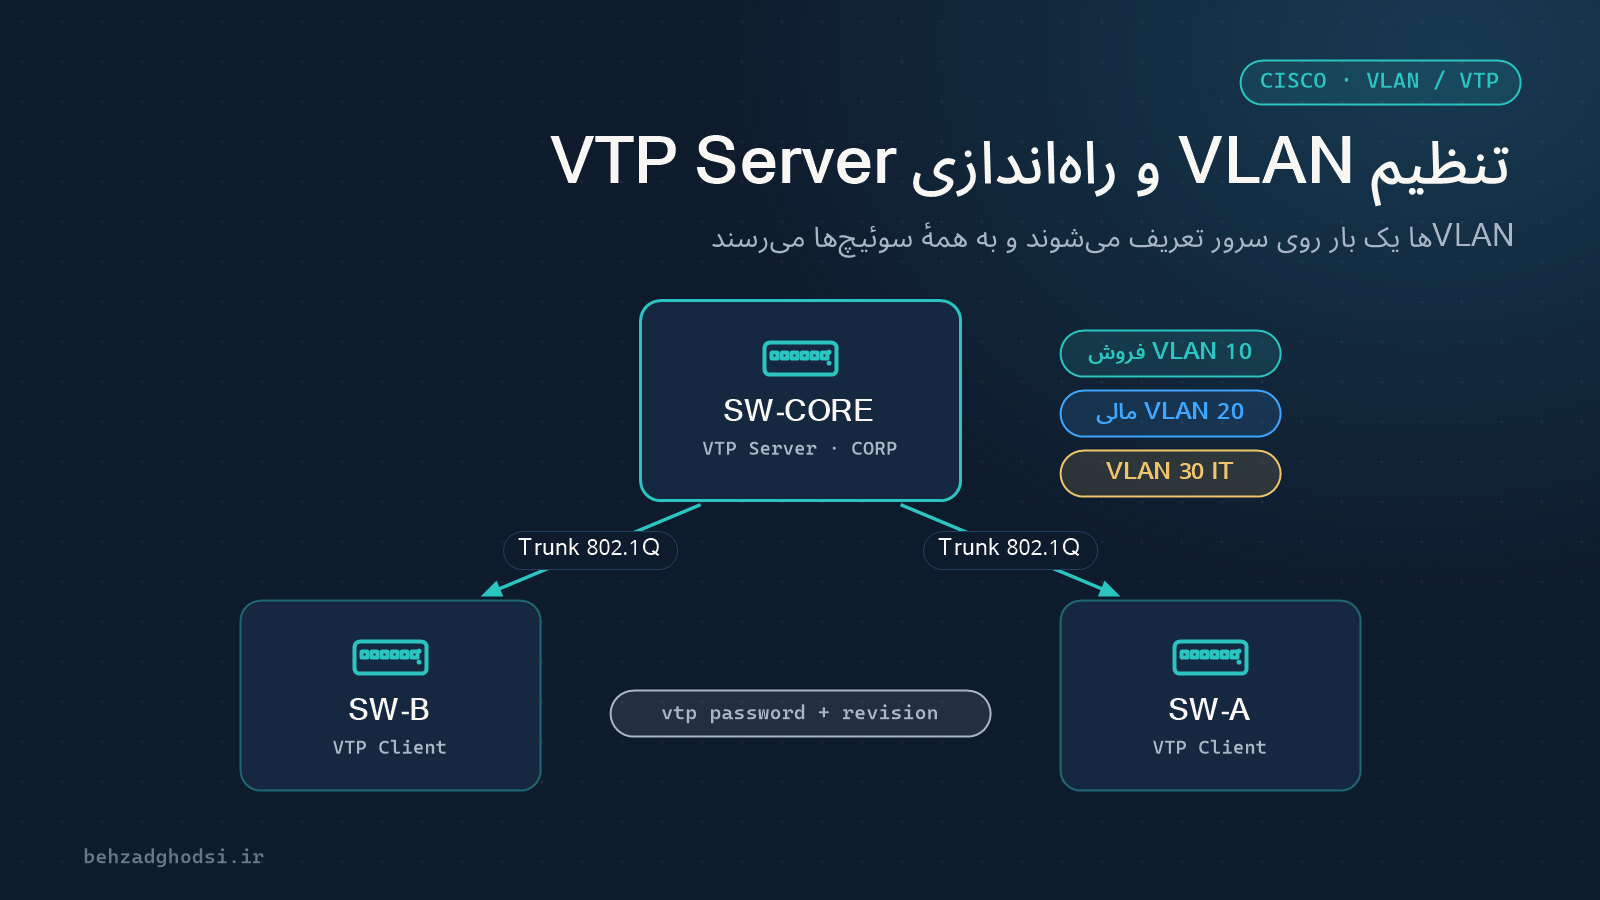
سناریوی این مقاله
- سوئیچ مرکزی
SW-COREکه VTP Server است. - دو سوئیچ طبقه،
SW-AوSW-B، که VTP Client هستند. - سه VLAN:
10فروش،20مالی و30فناوری اطلاعات. - اتصال سوئیچهای طبقه به سوئیچ مرکزی از طریق پورت
Gi1/0/48و بهصورت trunk.
بخش اول: VLAN
ساخت VLAN
روی سوئیچ مرکزی:
SW-CORE(config)# vlan 10
SW-CORE(config-vlan)# name SALES
SW-CORE(config-vlan)# vlan 20
SW-CORE(config-vlan)# name FINANCE
SW-CORE(config-vlan)# vlan 30
SW-CORE(config-vlan)# name IT
SW-CORE(config-vlan)# exit
پورت access: یک پورت، یک VLAN
پورتی که کامپیوتر یا پرینتر به آن وصل است، فقط عضو یک VLAN است:
SW-A(config)# interface range gi1/0/1 - 20
SW-A(config-if-range)# switchport mode access
SW-A(config-if-range)# switchport access vlan 10
اگر پشت میز یک تلفن IP و کامپیوتر به یک پورت وصلاند، برای تلفن یک Voice VLAN هم تعریف کنید:
SW-A(config-if)# switchport voice vlan 50پورت trunk: عبور چند VLAN از یک کابل
اتصال بین سوئیچها باید trunk باشد تا ترافیک همهٔ VLANها با برچسب 802.1Q از آن عبور کند:
SW-A(config)# interface gi1/0/48
SW-A(config-if)# switchport trunk encapsulation dot1q
SW-A(config-if)# switchport mode trunk
SW-A(config-if)# switchport trunk allowed vlan 10,20,30
دستور switchport trunk encapsulation dot1q فقط روی مدلهایی لازم است که از ISL هم پشتیبانی میکنند (مثل Catalyst 3560). روی مدلهایی که فقط 802.1Q دارند (مثل 2960)، این دستور وجود ندارد و لازم هم نیست.
بررسی
SW-A# show vlan brief
SW-A# show interfaces trunk
در خروجی show interfaces trunk باید پورت Gi1/0/48 را با وضعیت trunking و VLANهای مجاز ببینید.
بخش دوم: VTP
VTP چیست؟
VLAN Trunking Protocol پروتکل سیسکو برای همگامسازی فهرست VLANها بین سوئیچهاست. سوئیچها در یکی از این حالتها کار میکنند:
- Server: VLAN میسازد، حذف میکند و تغییرات را به بقیه اعلام میکند.
- Client: VLAN نمیسازد و فقط فهرست را از Server میگیرد.
- Transparent: در همگامسازی شرکت نمیکند و VLANهای خودش را دارد، اما پیامهای VTP را از خودش عبور میدهد.
- Off (در نسخههای جدیدتر): VTP کاملاً خاموش است.
VTP فقط نام و شمارهٔ VLANها را همگام میکند. عضویت پورتها در VLAN را همچنان باید روی هر سوئیچ جداگانه تنظیم کنید.
راهاندازی VTP Server
SW-CORE(config)# vtp domain CORP
SW-CORE(config)# vtp mode server
SW-CORE(config)# vtp password Vtp-Str0ng-Pass
SW-CORE(config)# vtp version 2راهاندازی VTP Client
روی هر سوئیچ طبقه:
SW-A(config)# vtp domain CORP
SW-A(config)# vtp mode client
SW-A(config)# vtp password Vtp-Str0ng-Pass
SW-A(config)# vtp version 2
نام domain و رمز باید در همهٔ سوئیچها دقیقاً یکسان باشد؛ حتی بزرگی و کوچکی حروف مهم است. پیامهای VTP فقط از پورتهای trunk عبور میکنند.
بررسی
SW-A# show vtp status
SW-A# show vlan brief
در show vtp status مقدار Configuration Revision روی Client باید با Server برابر باشد و VLANهای 10، 20 و 30 باید در show vlan brief سوئیچ طبقه ظاهر شوند.
مهمترین خطر VTP: revision number
هر تغییر روی VTP Server عدد Configuration Revision را یکی بالا میبرد. سوئیچها همیشه از فهرستی پیروی میکنند که revision بالاتری دارد. پس اگر یک سوئیچ دستدوم یا آزمایشگاهی با همان domain و revision بالاتر به شبکه وصل شود، فهرست VLANهای آن روی کل شبکه اعمال میشود و ممکن است VLANهای واقعی پاک شوند و شبکه از کار بیفتد.
قبل از وصل کردن هر سوئیچ جدید، revision آن را صفر کنید. سادهترین راه، رفتن به حالت transparent و برگشت است:
SW-NEW(config)# vtp mode transparent
SW-NEW(config)# vtp mode client
یا یک بار نام domain را به نام دیگری تغییر دهید و بعد به نام درست برگردانید.
VTP نسخهٔ ۳ این مشکل را با مفهوم Primary Server کم کرده است: فقط سوئیچی که صریحاً primary شده میتواند تغییرات را اعمال کند. اگر همهٔ سوئیچهایتان از نسخهٔ ۳ پشتیبانی میکنند، استفاده از آن را جدی بگیرید. روی Server، بعد از vtp version 3، در حالت privileged دستور vtp primary را بزنید.
VTP بزنیم یا نه؟
- شبکهٔ کوچک با چند سوئیچ: بسیاری از مهندسان VTP را در حالت transparent یا off میگذارند و VLANها را دستی روی هر سوئیچ تعریف میکنند. کمی کار بیشتر است، اما ریسک پاک شدن VLANها وجود ندارد.
- شبکهٔ بزرگ با تغییرات زیاد VLAN: VTP، بهخصوص نسخهٔ ۳، کار را سادهتر میکند؛ به شرط رمز VTP و کنترل دقیق سوئیچهای جدید.
ارتباط بین VLANها
VLANها بهطور پیشفرض با هم ارتباط ندارند. برای ارتباط، به یک روتر یا سوئیچ لایهٔ سه نیاز دارید. روی سوئیچ مرکزی لایهٔ سه:
SW-CORE(config)# ip routing
SW-CORE(config)# interface vlan 10
SW-CORE(config-if)# ip address 192.168.10.1 255.255.255.0
SW-CORE(config-if)# interface vlan 20
SW-CORE(config-if)# ip address 192.168.20.1 255.255.255.0
کامپیوترهای هر VLAN این آدرس را بهعنوان Gateway میگیرند. با ACL تعیین کنید کدام VLAN به کدام دسترسی داشته باشد؛ مثلاً VLAN مالی از دسترسی بقیه جدا بماند.
جمعبندی
VLAN اولین قدم برای شبکهٔ منظم و امن است و VTP مدیریت آن را در شبکههای بزرگ ساده میکند. قبل از هر چیز طرح VLANها را روی کاغذ بیاورید. همیشه برای VTP رمز بگذارید، revision سوئیچهای جدید را قبل از اتصال صفر کنید و در صورت امکان از نسخهٔ ۳ استفاده کنید.