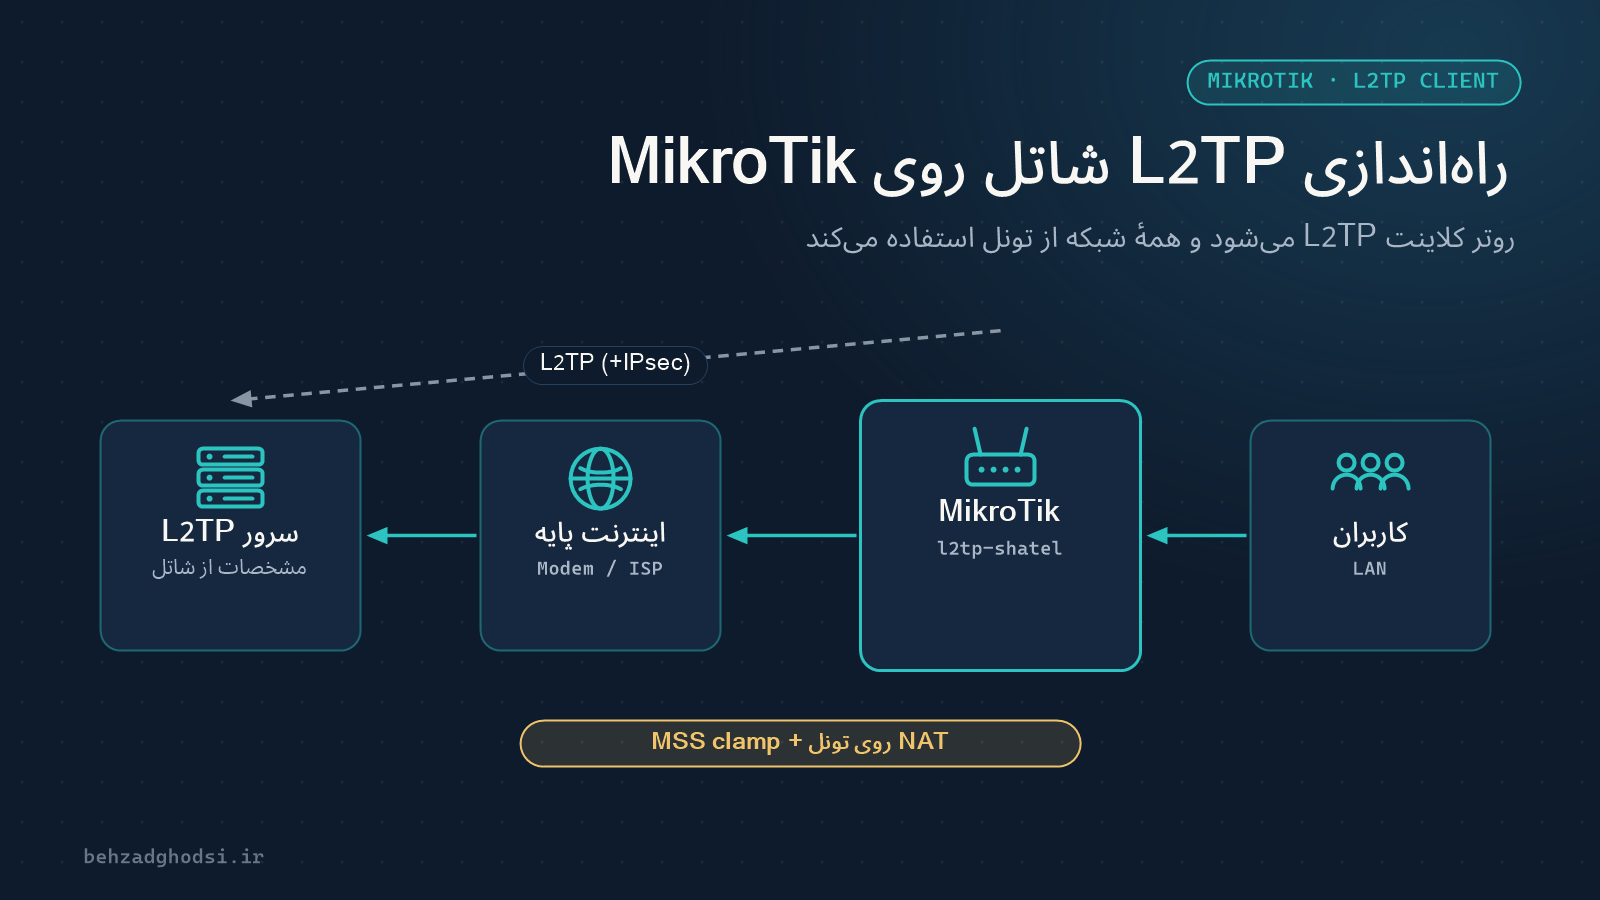
بعضی سرویسهای اینترنت و ارتباطی، از جمله بعضی سرویسهای شاتل، به جای اتصال مستقیم روی خط، از طریق یک اتصال L2TP روی بستر اینترنت یا شبکهٔ دیگری ارائه میشوند. در این حالت، به جای اینکه روی هر کامپیوتر جداگانه اتصال L2TP بسازید، میتوانید روتر میکروتیک را L2TP Client کنید تا کل شبکه از آن استفاده کند.
اطلاعاتی که از شاتل لازم دارید
قبل از شروع، این مقادیر را از پنل کاربری یا پشتیبانی شاتل بگیرید. مقادیر زیر مخصوص هر سرویس است و در این مقاله با نمونه نشان داده شدهاند:
- آدرس سرور L2TP (نام دامنه یا IP)
- نام کاربری و رمز عبور سرویس
- آیا IPsec لازم است؟ اگر بله، کلید مشترک (IPsec Secret)
- آیا سرویس قرار است همهٔ ترافیک اینترنت را حمل کند یا فقط دسترسی به شبکهٔ مشخصی را میدهد؟
در مثالها از این مقادیر نمونه استفاده میکنیم:
- آدرس سرور:
l2tp.example-isp.ir - نام کاربری:
user123
پیشنیاز: اتصال پایه به اینترنت
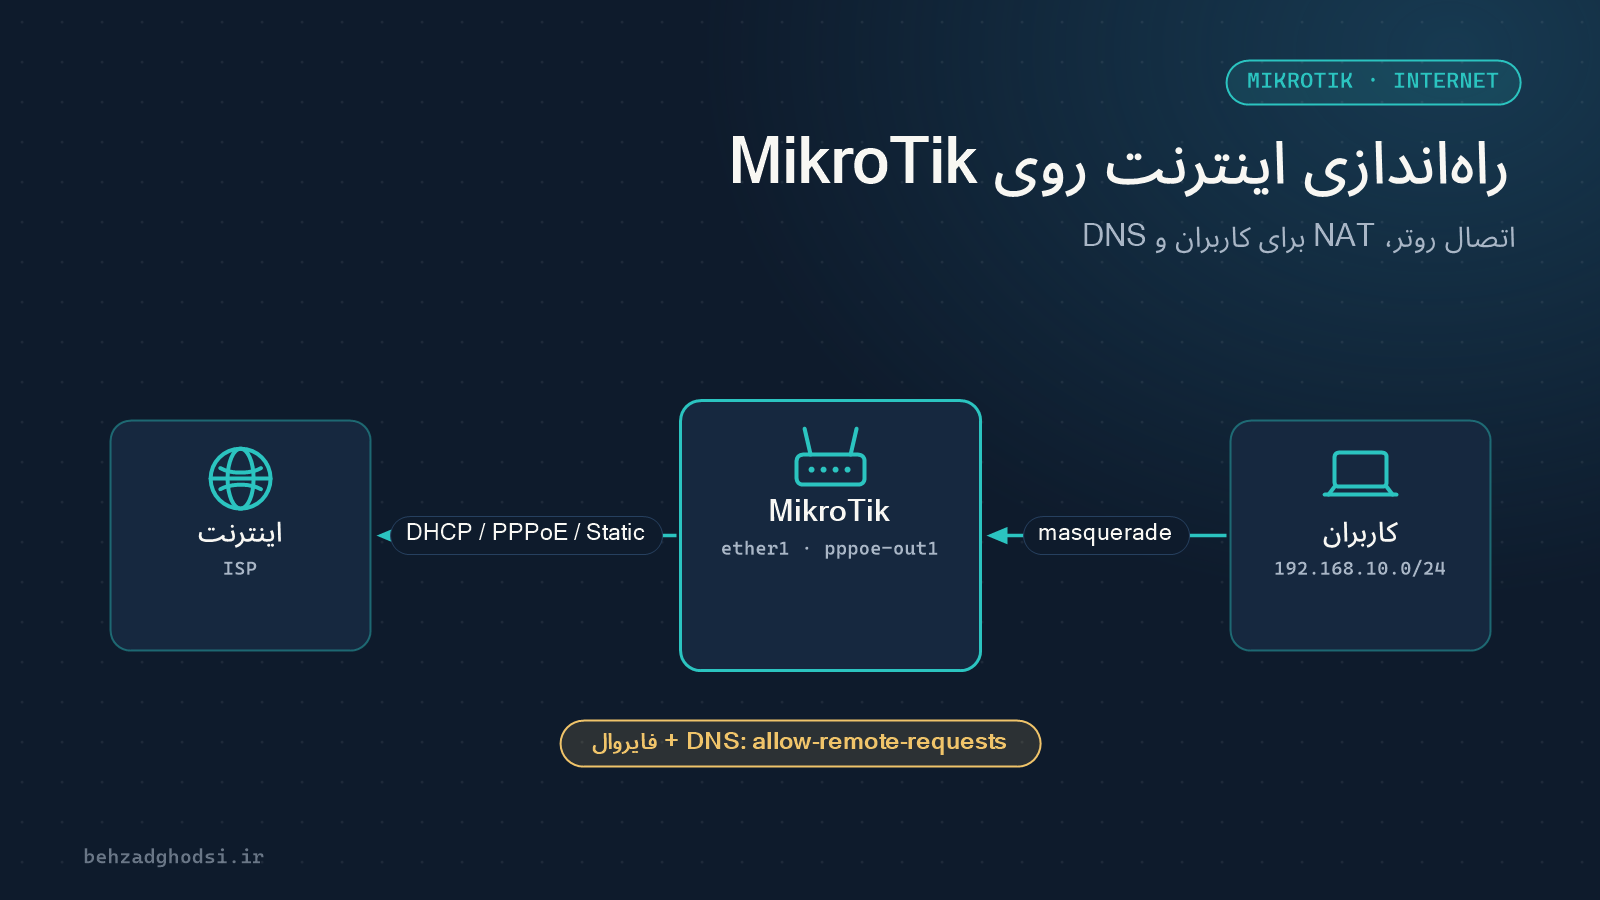
روتر باید از قبل به اینترنت یا شبکهای که سرور L2TP در آن قرار دارد وصل باشد؛ مثلاً از طریق مودم با DHCP (مقالهٔ راهاندازی اینترنت روی میکروتیک). ابتدا بررسی کنید سرور در دسترس است:
/ping l2tp.example-isp.ir count=4اگر سرور به پینگ جواب نمیدهد، ممکن است ICMP را مسدود کرده باشد. در این حالت فقط مطمئن شوید نام آن به IP ترجمه میشود.
قدم اول: ثبت مسیر ثابت به سرور
وقتی L2TP قرار است مسیر پیشفرض اینترنت شود، باید مطمئن شوید خود اتصال به سرور L2TP همچنان از اینترنت پایه میرود؛ وگرنه تونل بعد از برقراری، مسیر خودش را قطع میکند. IP سرور و Gateway فعلی را پیدا کنید:
/resolve l2tp.example-isp.ir
/ip route print where dst-address=0.0.0.0/0
و یک مسیر ثابت اضافه کنید (IP سرور و Gateway را با مقادیر خودتان جایگزین کنید):
/ip route add dst-address=203.0.113.50/32 gateway=192.168.1.1 comment="L2TP server via base internet"قدم دوم: ساخت L2TP Client
بدون IPsec:
/interface l2tp-client add name=l2tp-shatel connect-to=l2tp.example-isp.ir user=user123 password="Your-Pass" add-default-route=yes default-route-distance=1 use-peer-dns=yes disabled=noاگر شاتل IPsec اعلام کرده:
/interface l2tp-client set l2tp-shatel use-ipsec=yes ipsec-secret="Shared-Secret-From-ISP"add-default-route=yesمسیر پیشفرض را از تونل میکند. اگر سرویس فقط برای دسترسی به یک شبکهٔ مشخص است، این گزینه راnoبگذارید و مسیر آن شبکه را دستی اضافه کنید.- اگر مسیر پیشفرض قبلی (از مودم) هم وجود دارد، distance آن را بیشتر از تونل کنید تا تونل اولویت داشته باشد و در صورت قطع شدن تونل، ترافیک از مسیر قبلی برود.
قدم سوم: بررسی اتصال
/interface l2tp-client monitor l2tp-shatelوضعیت connected یعنی تونل برقرار است و آدرس محلی و راه دور هم نمایش داده میشود. مسیر پیشفرض را ببینید:
/ip route print where dst-address=0.0.0.0/0قدم چهارم: NAT روی تونل
کاربران داخلی باید از طریق تونل NAT شوند. سادهترین راه این است که اینترفیس تونل را عضو لیست WAN کنید:
/interface list member add list=WAN interface=l2tp-shatelاگر masquerade روی out-interface-list=WAN تعریف شده باشد، کار تمام است. در غیر این صورت:
/ip firewall nat add chain=srcnat out-interface=l2tp-shatel action=masquerade comment="NAT via L2TP"قدم پنجم: تنظیم MSS
تونلها بستهٔ بزرگتر از حد مجاز را نمیپذیرند. نشانهٔ رایج این مشکل: بعضی سایتها کامل باز نمیشوند، اما پینگ برقرار است. راهحل، تنظیم خودکار MSS برای ترافیک عبوری از تونل است:
/ip firewall mangle add chain=forward protocol=tcp tcp-flags=syn out-interface=l2tp-shatel action=change-mss new-mss=clamp-to-pmtu passthrough=yes comment="MSS clamp L2TP"عیبیابی
گزارشهای L2TP را ببینید:
/log print where topics~"l2tp"- خطای احراز هویت (authentication failed): نام کاربری، رمز یا وضعیت اعتبار سرویس را با شاتل بررسی کنید.
- تونل وصل میشود و بعد قطع میشود: مسیر ثابت به سرور (قدم اول) را بررسی کنید.
- با IPsec وصل نمیشود: کلید مشترک را بررسی کنید و مطمئن شوید مودم یا فایروال پورتهای
UDP 500وUDP 4500را مسدود نمیکند. - تونل برقرار است اما کاربران اینترنت ندارند: NAT روی تونل و DNS را بررسی کنید.
- بعضی سایتها باز نمیشوند: قدم پنجم (MSS) را اعمال کنید.
جمعبندی
با L2TP Client روی میکروتیک، کل شبکه از سرویس L2TP استفاده میکند و لازم نیست روی تکتک کامپیوترها تنظیمات انجام دهید. کلید کار چهار چیز است: مقادیر درست از شاتل، مسیر ثابت به سرور، NAT روی تونل و تنظیم MSS. قبل از تغییرات، از روتر نسخهٔ پشتیبان بگیرید.