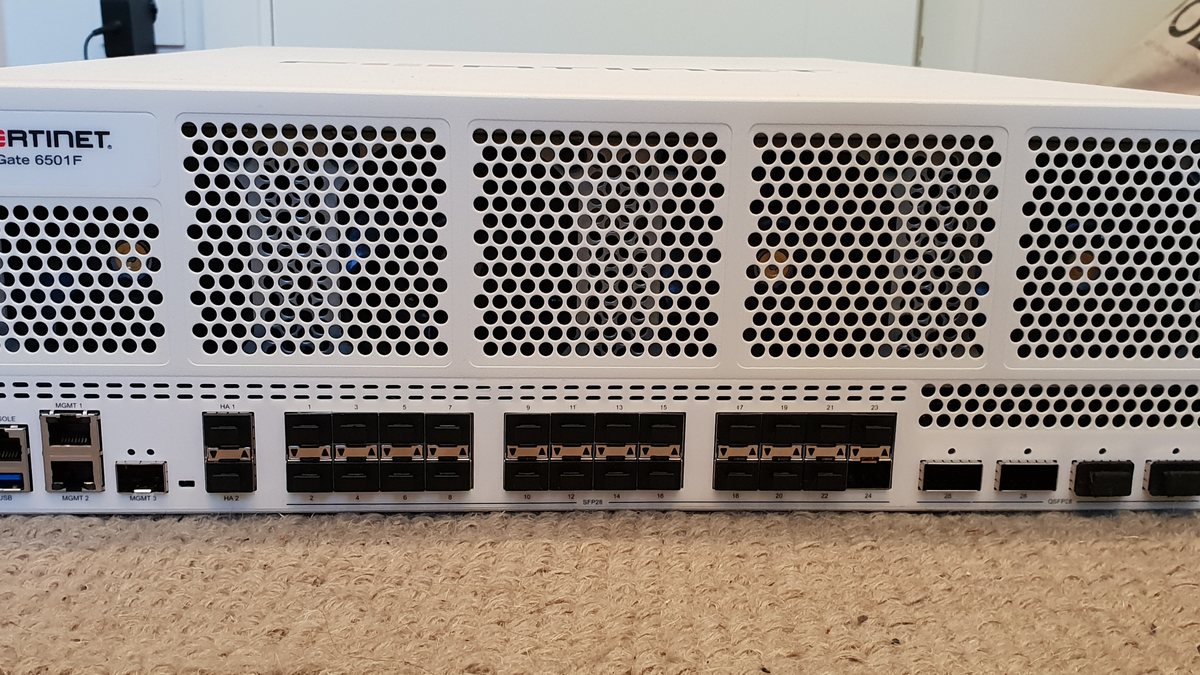
FBI و سرویس مخفی آمریکا در یک هشدار مشترک (۱۴ مهر ۱۴۰۵، ۶ اکتبر ۲۰۲۶) اعلام کردهاند کارزاری به نام FortiBleed همچنان فایروالها و درگاههای VPN شرکت Fortinet را که از اینترنت در دسترساند هدف گرفته است. به گفتهٔ این هشدار، هدفها بیشتر سازمانهای زیرساختیاند.
مهاجمان چطور وارد میشوند؟
نکتهٔ مهم این است که FortiBleed از یک آسیبپذیری تازه استفاده نمیکند؛ ورودش از رمزهاست:
- رمزهای تکراری یا لورفته از نشتهای قبلی و بدافزارهای سارق اطلاعات
- حدس رمز روی پورتالهای SSL VPN که از اینترنت باز هستند
- سرقت پایگاه کاربران دستگاه و شکستن رمزهایی که با روش قدیمی ذخیره شدهاند
بنابراین فقط بهروزرسانی FortiOS کافی نیست. سازمانی که رمز ضعیف یا تکراری دارد، با دستگاه بهروز هم در خطر است.
بعد از نفوذ چه میکنند؟
طبق گزارشها، مهاجمان حساب مدیر تازه میسازند، در شبکهٔ داخلی و Active Directory جستوجو میکنند و در بعضی موارد رمز مدیران اصلی را عوض میکنند تا سازمان به دستگاه خودش دسترسی نداشته باشد. گزارشهای امنیتی از دسترسی گروههای باجافزاری از این راه هم خبر دادهاند. شرکت امنیتی SOCRadar با استناد به این هشدار از بیش از ۸۶ هزار دستگاه آلوده در ۱۹۴ کشور نوشته است؛ این عدد را فقط گزارشها آوردهاند و ما بهطور مستقل تأیید نکردهایم.
مدیران شبکه چه کنند؟
بر اساس توصیههایی که در گزارشها از این هشدار نقل شده:
- مدیریت دستگاه را از اینترنت ببندید یا فقط به آدرسهای مشخص محدود کنید.
- نشستهای فعال مدیریتی را قطع کنید و همهٔ رمزهای VPN و مدیریت را عوض کنید.
- برای VPN و حسابهای مدیریتی احراز هویت دومرحلهای بگذارید.
- حسابهای ناشناس، کلیدهای REST API و دسترسی SSH را بررسی کنید.
- لاگ فایروال، VPN و Domain Controllerها را برای ورودهای مشکوک ببینید.
- مطمئن شوید رمزهای مدیریتی FortiOS با روش جدید (PBKDF2) ذخیره شدهاند و نسخهٔ FortiOS بهروز است.
- یک راه دسترسی جدا (خارج از شبکهٔ اصلی) برای بازیابی دستگاه داشته باشید.
اگر FortiGate یا هر فایروال دیگری دارید و مطمئن نیستید تنظیماتش امن است، صفحهٔ امنیت و فایروال را ببینید. برای ارتباط امن بین شعب هم مقالهٔ تونل IPsec بین میکروتیک و سیسکو کمک میکند.
عکس: Premeditated، با مجوز CC BY-SA 4.0، از ویکیمدیا کامنز؛ برش داده شده.