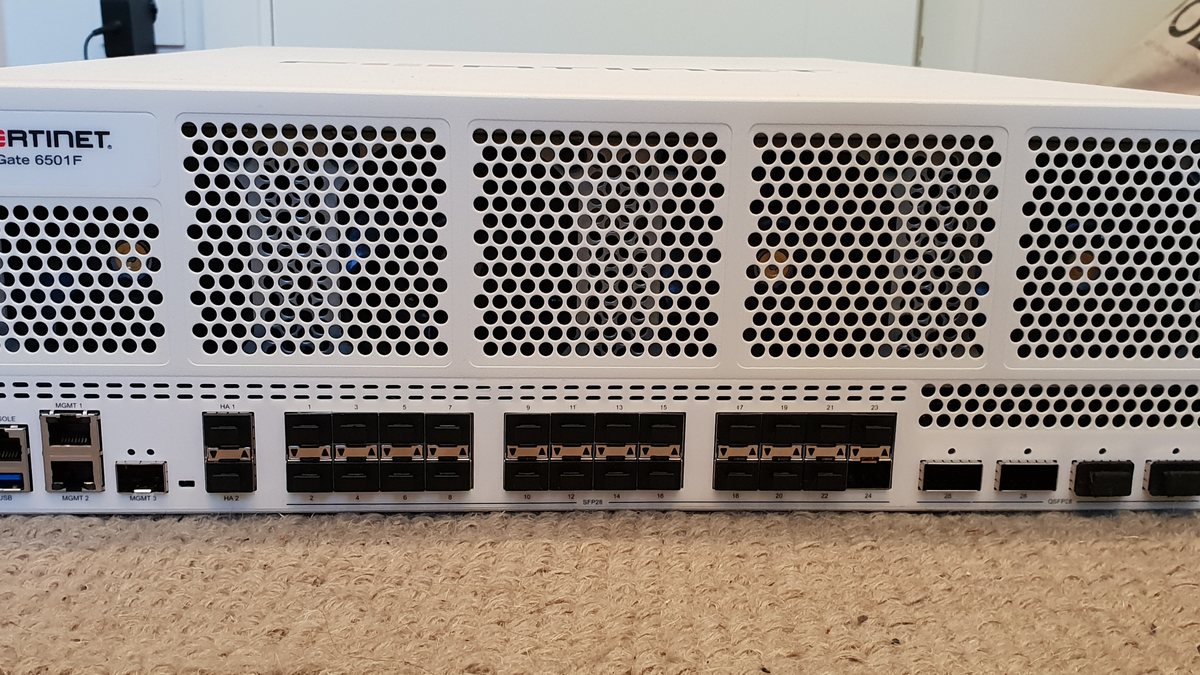
FBI ve ABD Gizli Servisi, 6 Ekim 2026’da yayımladıkları ortak uyarıda FortiBleed adlı kampanyanın internete açık Fortinet güvenlik duvarlarını ve VPN ağ geçitlerini hedeflemeye devam ettiğini bildirdi. Uyarıya göre hedeflerin çoğu kritik altyapı kuruluşları.
Saldırganlar nasıl giriyor?
FortiBleed yeni bir güvenlik açığına dayanmıyor; girişi parolalar üzerinden:
- Önceki sızıntılardan ve bilgi çalan zararlı yazılımlardan elde edilen, tekrar kullanılan veya sızdırılmış parolalar
- İnternete açık SSL VPN portallarında parola tahmini
- Cihazın kullanıcı veritabanını çalıp eski yöntemle saklanmış parolaları kırmak
Bu yüzden yalnızca FortiOS’u güncellemek yetmez. Zayıf ya da tekrar kullanılan parolalara sahip bir kurum, güncel bir cihazda bile risk altındadır.
İçeri girdikten sonra ne yapıyorlar?
Raporlara göre saldırganlar yeni yönetici hesapları oluşturuyor, iç ağı ve Active Directory’yi inceliyor ve bazı durumlarda gerçek yöneticilerin parolalarını değiştirerek kurumu kendi cihazından kilitliyor. Güvenlik raporları, fidye yazılımı gruplarının da bu yolla girdiğini aktarıyor. Güvenlik şirketi SOCRadar, uyarıya dayanarak 194 ülkede 86 binden fazla ele geçirilmiş cihaz bildiriyor; bu rakam yalnızca bu raporlara dayanıyor ve tarafımızca bağımsız olarak doğrulanmadı.
Ağ yöneticileri ne yapmalı?
Raporlarda uyarıdan aktarılan önerilere göre:
- Cihaz yönetimini internete kapatın ya da yalnızca belirli adreslere izin verin.
- Açık yönetici oturumlarını sonlandırın ve tüm VPN ve yönetici parolalarını değiştirin.
- VPN ve yönetici hesaplarında çok faktörlü kimlik doğrulamayı açın.
- Bilinmeyen hesapları, REST API anahtarlarını ve SSH erişimini kontrol edin.
- Güvenlik duvarı, VPN ve etki alanı denetleyicisi günlüklerinde şüpheli girişleri inceleyin.
- FortiOS yönetici parolalarının yeni yöntemle (PBKDF2) saklandığından ve FortiOS’un güncel olduğundan emin olun.
- Cihazı kurtarmak için ana ağdan ayrı bir erişim yolu bulundurun.
FortiGate ya da başka bir güvenlik duvarı kullanıyor ve yapılandırmasının güvenli olduğundan emin değilseniz ağ güvenliği ve güvenlik duvarı hizmetine bakın. Şubeler arası güvenli bağlantı için MikroTik ile Cisco arasında IPsec tüneli makalesi yardımcı olabilir.
Fotoğraf: Premeditated, CC BY-SA 4.0 lisansıyla, Wikimedia Commons üzerinden; kırpılmıştır.
Kaynak: FBI ve ABD Gizli Servisi ↗