مایکروسافت ۲۷ مهر ۱۴۰۵ (۱۹ اکتبر ۲۰۲۶) مجموعهای از ابزارهای امنیتی برای ایجنتهای هوش مصنوعی معرفی کرد. حرف اصلیاش این است که ایجنت را نباید نرمافزار قابل اعتماد دانست؛ باید مثل یک «کاربر داخلی» با آن رفتار کرد که دسترسیاش محدود و زیر نظر است.
چرا؟
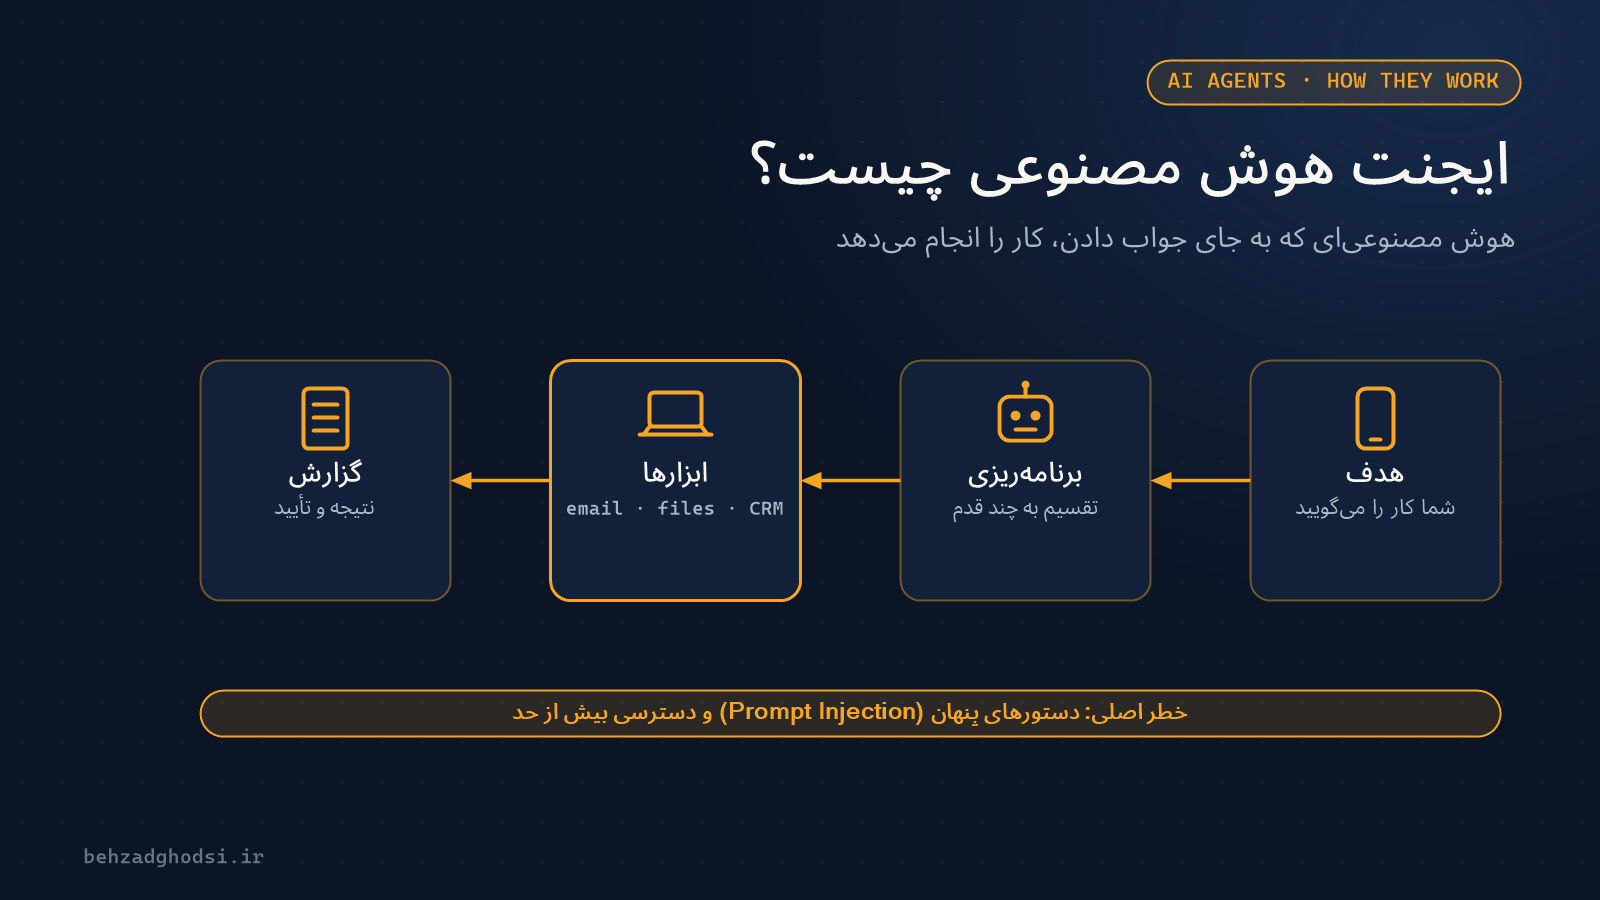
ایجنتها روزبهروز بیشتر به ایمیل، فایلها و سامانههای سازمان دسترسی میگیرند و اغلب بیشتر از نیازشان مجوز دارند. به گفتهٔ مدیر بخش امنیت مایکروسافت، مشکل نفوذ هکر نیست؛ مدلها برای تمام کردن کار آموزش دیدهاند، نه برای رعایت قواعد سازمان، و رفتارشان همیشه قابل پیشبینی نیست.
چه چیزهایی معرفی شد؟
- مجوز پویا (Dynamic Permissions): ایجنت بدون دسترسی شروع میکند و برای هر کار، مجوزی محدود و موقت میگیرد. کارهای پراثر به تأیید انسان نیاز دارند.
- ریسک پویا (Dynamic Agent Risk): امتیاز ریسک هر ایجنت مدام از روی رفتارش، دسترسی به داده و فعالیت شبکه بهروز میشود.
- واکنش مرحلهای: با بالا رفتن ریسک، دسترسی نوشتن قطع میشود، مسیرهای شبکه محدود میشود یا تأیید انسانی لازم میشود؛ در بدترین حالت اجرای ایجنت متوقف میشود.
- شناسایی ایجنتها: Microsoft Defender حالا تا ۶۰ نوع ایجنت محلی را شناسایی میکند؛ از جمله Claude Code، OpenAI Codex و GitHub Copilot. هر ایجنت در Microsoft Entra هویت جدا از کاربرش میگیرد.
- ایجنتهای نگهبان (Guardian Agents): در Project Perception به تیم امنیت توضیح میدهند چرا ریسک یک ایجنت بالا رفته و اقدام محدودکننده پیشنهاد یا اجرا میکنند؛ تصمیمهای مهم با انسان میماند.
مایکروسافت در این اعلام، تاریخ دقیق در دسترس قرار گرفتن این قابلیتها را نگفته است.
برای کسبوکارها یعنی چه؟
اگر ایجنت هوش مصنوعی به دادههای شرکت وصل میکنید، از اول برایش دسترسی حداقلی تعریف کنید، کارهای حساس را به تأیید انسان بسپارید و کارهایش را ثبت کنید. صفحهٔ ساخت ایجنت هوش مصنوعی همین موضوع را برای پروژههای واقعی توضیح میدهد.
عکس: Jiaqian AirplaneFan، ساختمان ۹۲ مایکروسافت در ردموند، با مجوز CC BY 3.0، از ویکیمدیا کامنز؛ برش داده شده.