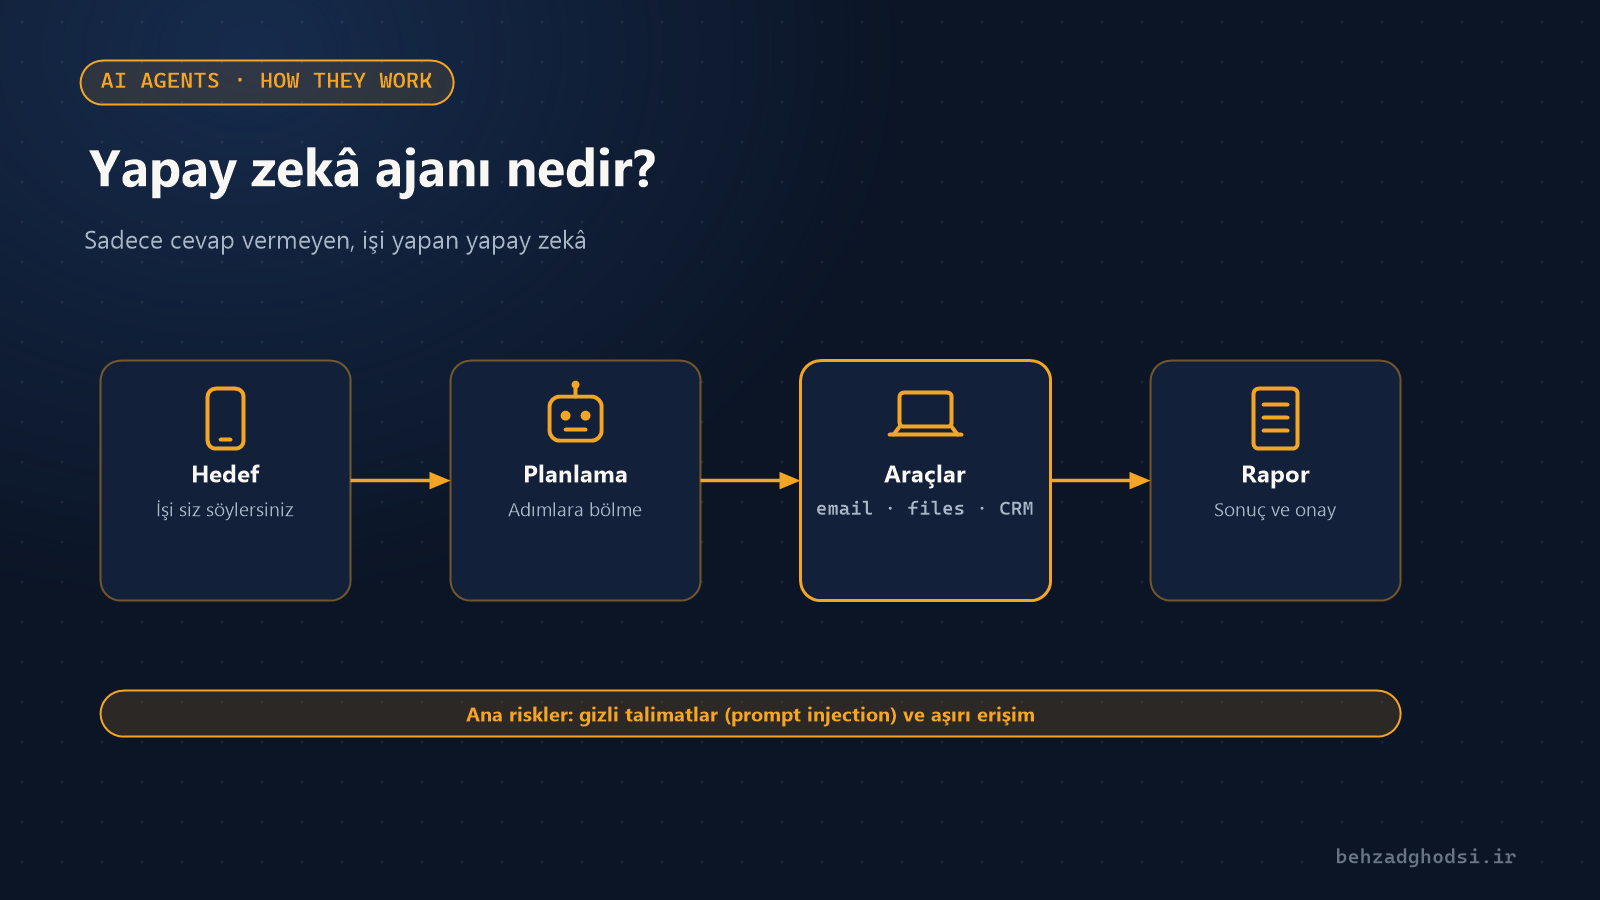
Microsoft, 19 Ekim 2026’da yapay zekâ ajanları için bir dizi güvenlik aracı tanıttı. Temel mesajı şu: ajan güvenilir bir yazılım olarak görülmemeli; erişimi sınırlı ve izlenen içeriden bir kullanıcı gibi ele alınmalı.
Neden?
Ajanlar e-postaya, dosyalara ve şirket sistemlerine giderek daha fazla erişim kazanıyor ve çoğu zaman ihtiyaç duyduklarından fazla yetkiye sahip oluyor. Microsoft’un güvenlik yöneticisine göre sorun bilgisayar korsanları değil: modeller kurumun kurallarına uymak için değil, işi bitirmek için eğitiliyor ve davranışları her zaman öngörülebilir değil.
Neler tanıtıldı?
- Dinamik izinler (Dynamic Permissions): ajan hiçbir erişimle başlar ve her görev için sınırlı, süreli izin alır. Etkisi büyük işlemler insan onayı gerektirir.
- Dinamik ajan riski (Dynamic Agent Risk): her ajanın risk puanı davranışı, veri erişimi ve ağ etkinliğine göre sürekli güncellenir.
- Kademeli yanıt: risk yükseldikçe yazma erişimi kaldırılabilir, ağ yolları kısıtlanabilir ya da insan onayı istenebilir; en yüksek seviyede ajan durdurulur.
- Ajan keşfi: Microsoft Defender artık Claude Code, OpenAI Codex ve GitHub Copilot dahil 60’a kadar yerel ajan türünü tanıyor. Her ajan Microsoft Entra’da kullanıcısından ayrı bir kimlik alıyor.
- Koruyucu ajanlar (Guardian Agents): Project Perception içinde güvenlik ekibine bir ajanın riskinin neden arttığını açıklar, sınırlama önerir ya da uygular; önemli kararlar insanlarda kalır.
Microsoft, duyuruda bu yeteneklerin ne zaman kullanıma sunulacağına dair kesin tarih vermedi.
İşletmeler için ne anlama geliyor?
Bir yapay zekâ ajanını şirket verilerine bağlıyorsanız ona baştan en az yetkiyi verin, hassas işlemleri insan onayına bırakın ve yaptıklarını kayıt altına alın. Yapay zekâ ajanı geliştirme hizmeti bunu gerçek projeler için anlatıyor.
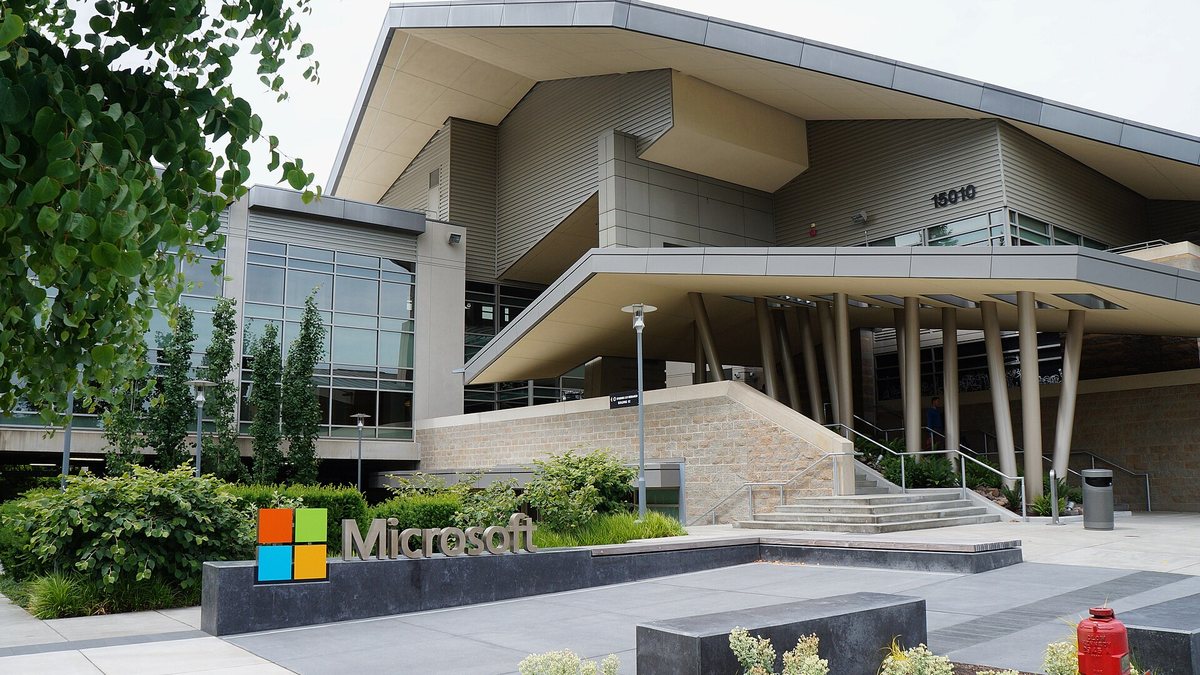
Fotoğraf: Jiaqian AirplaneFan, Redmond’daki Microsoft 92 numaralı bina, CC BY 3.0 lisansıyla, Wikimedia Commons üzerinden; kırpılmıştır.
Kaynak: Microsoft Security Blog ↗