خیلیها با چتباتهای هوش مصنوعی مثل یک دوست مورد اعتماد حرف میزنند: قرارداد شرکت را برای خلاصه کردن میدهند، آزمایش پزشکی را برای تفسیر میفرستند یا رمز سرور را برای عیبیابی کپی میکنند. اما یادتان باشد هر چیزی که در چتبات مینویسید، روی سرور یک شرکت دیگر ذخیره میشود.
گفتگوهای شما کجا میرود؟
- ذخیرهسازی: گفتگوها معمولاً در حساب شما ذخیره میشوند تا خودتان حذفشان کنید.
- آموزش مدل: در نسخههای شخصی، از جمله رایگان، شرکتها ممکن است گفتگوها را برای بهبود مدل استفاده کنند؛ مگر اینکه خودتان در تنظیمات خاموشش کنید.
- بازبینی انسانی: بخشی از گفتگوها ممکن است برای بررسی امنیت و کیفیت به دست کارکنان شرکت برسد.
- نشت و لینک اشتراکی: اگر گفتگو را با لینک به اشتراک بگذارید، هر کسی که لینک را داشته باشد آن را میبیند. در گذشته برخی از این لینکها حتی در نتایج جستجو هم پیدا شدهاند.
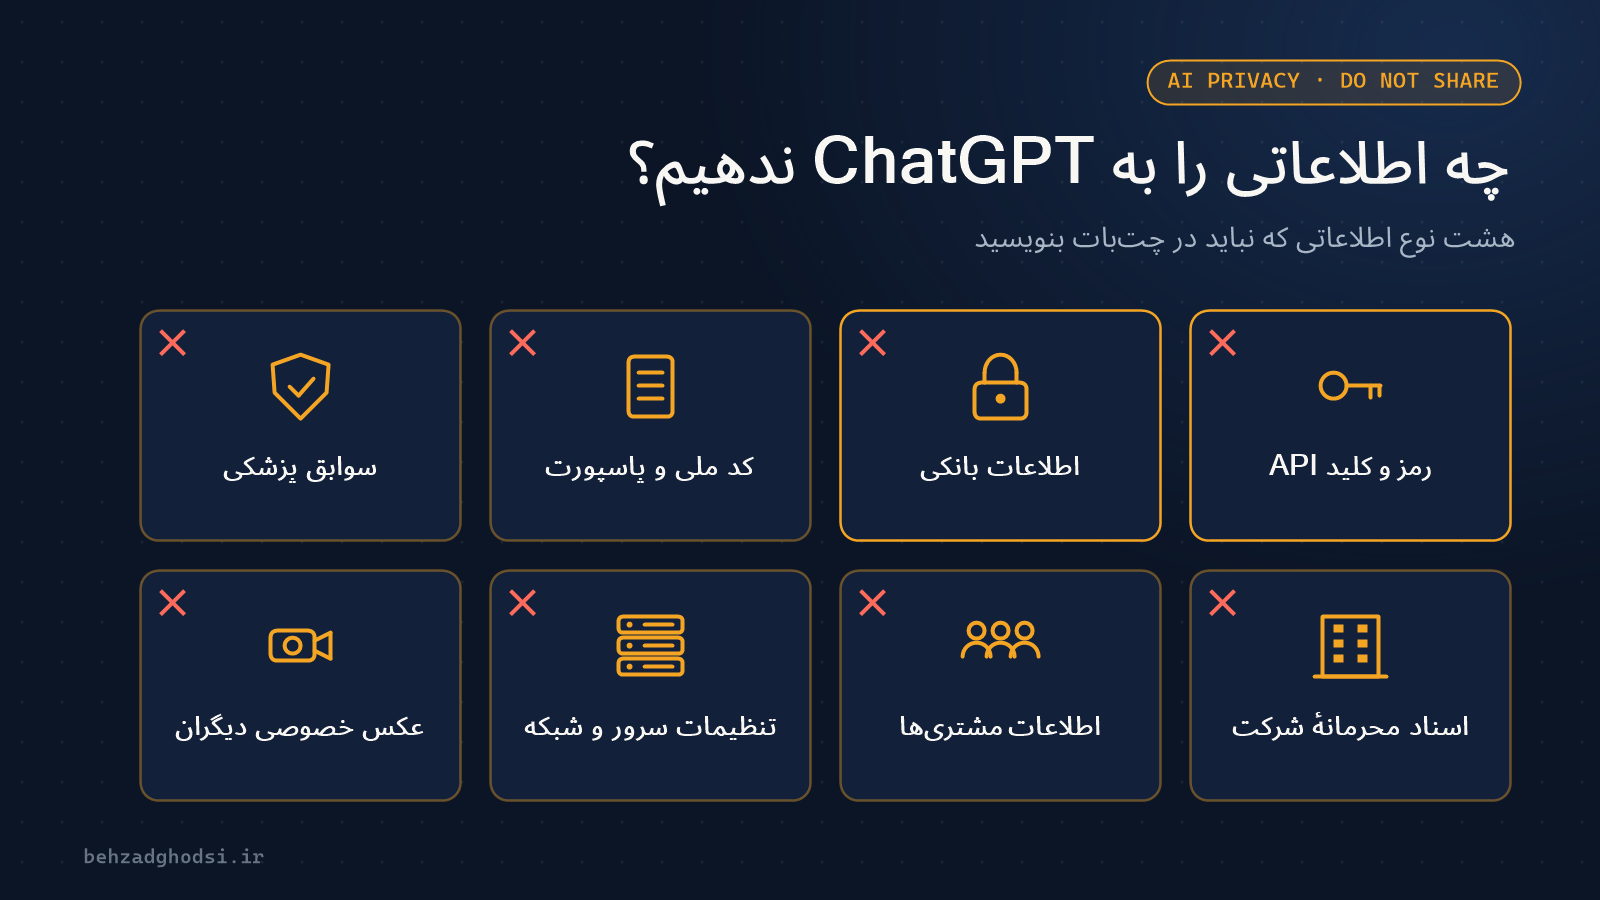
هشت چیزی که نباید به هوش مصنوعی بدهید
- رمز عبور، کد تأیید و کلید API — حتی برای «فقط یک لحظه عیبیابی».
- اطلاعات بانکی: شمارهٔ کارت، شبا و CVV2.
- کد ملی، تصویر کارت ملی و پاسپورت.
- اطلاعات پزشکی شناساییپذیر: اگر لازم است، نام و مشخصات را از آزمایش پاک کنید.
- قراردادها و اسناد محرمانهٔ شرکت در نسخههای شخصی.
- اطلاعات مشتریها: شماره تماس، آدرس و سوابق خرید.
- تنظیمات کامل شبکه و سرور با IP عمومی، نام کاربری و رمز. برای عیبیابی، اطلاعات حساس را با مقدار نمونه عوض کنید.
- عکس و اطلاعات خصوصی دیگران بدون اجازهٔ خودشان.
تنظیماتی که همین امروز باید چک کنید
- خاموش کردن استفاده برای آموزش مدل: در ChatGPT از مسیر Settings ← Data Controls، گزینهٔ «Improve the model for everyone» را خاموش کنید. Gemini و Claude هم تنظیم مشابهی در بخش حریم خصوصی دارند.
- گفتگوی موقت: برای سؤالهای حساس از Temporary Chat در ChatGPT استفاده کنید. این گفتگوها در تاریخچه نمیمانند و برای آموزش مدل استفاده نمیشوند؛ هرچند OpenAI به گفتهٔ خودش آنها را برای بررسی امنیتی تا ۳۰ روز نگه میدارد.
- پاک کردن تاریخچه و لینکهای اشتراکی قدیمی.
- تأیید دومرحلهای برای حساب کاربری چتبات؛ حسابی که هک شود، کل تاریخچهٔ گفتگوهایتان را لو میدهد.
برای شرکتها
ممنوع کردن کامل هوش مصنوعی معمولاً جواب نمیدهد؛ کارکنان با حساب شخصیشان از آن استفاده میکنند و کنترل از دست میرود. راه بهتر:
- یک سیاست مکتوب بنویسید: چه اطلاعاتی مجاز است و چه اطلاعاتی نه.
- از نسخههای سازمانی (Business یا Enterprise) استفاده کنید که طبق قرارداد، دادهها را برای آموزش مدل به کار نمیبرند.
- برای دادههای خیلی حساس، مدل محلی روی سرور خود شرکت را در نظر بگیرید.
- کارکنان را دربارهٔ فیشینگ و کلاهبرداری با صدای جعلی آموزش دهید.
برای امن کردن زیرساخت شبکه و سرورها، صفحهٔ امنیت و فایروال را ببینید.