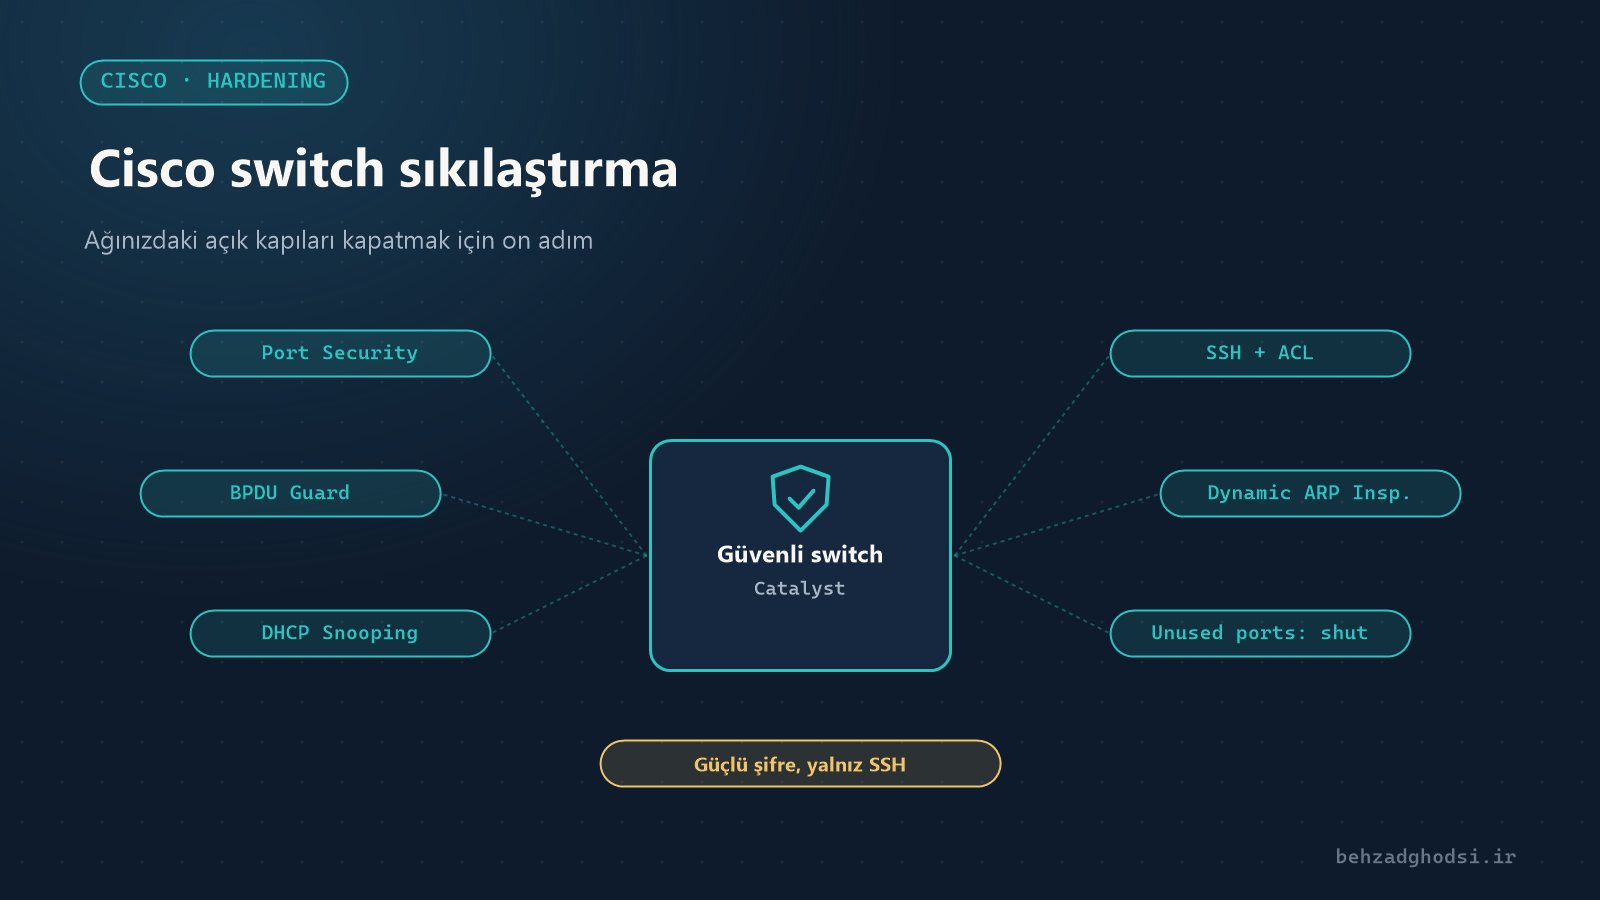
İç ağdaki saldırıların çoğu kimsenin dikkat etmediği portlardan başlar: toplantı odasındaki ağ prizi, bir masanın yanındaki boş port ya da evde kullandığı DHCP sunucusu açık kalmış bir misafir dizüstü bilgisayarı. Fabrika ayarlarındaki bir Cisco switch “güvenli olmak” için değil, “çalışmak” için ayarlanmıştır. Bu makale, switch’lerinize adım adım uygulayabileceğiniz pratik bir kontrol listesidir.
Örneklerde kullanıcı VLAN’larının 10 ve 20, kullanıcı portlarının Gi1/0/1-40, ana switch’e ya da router’a giden bağlantının Gi1/0/48 olduğunu varsaydık. Numaraları kendi ağınıza göre değiştirin.
1. Şifreler ve kullanıcılar
SW1(config)# enable secret Str0ng-Enable-Pass
SW1(config)# username admin privilege 15 secret Str0ng-Admin-Pass
SW1(config)# service password-encryption
SW1(config)# security passwords min-length 10
SW1(config)# login block-for 120 attempts 3 within 60
enable secretşifreyi hash olarak saklar; aslaenable passwordkullanmayın.service password-encryption, yapılandırmada kalmış düz şifreleri doğrudan görünmekten gizler. Bu şifreleme zayıftır; yalnızca omuz üstünden bakılmasını engeller.login block-for, bir dakika içinde üç başarısız denemeden sonra girişi iki dakika engeller ve şifre tahminini önler.
2. Yalnızca SSH ile yönetim
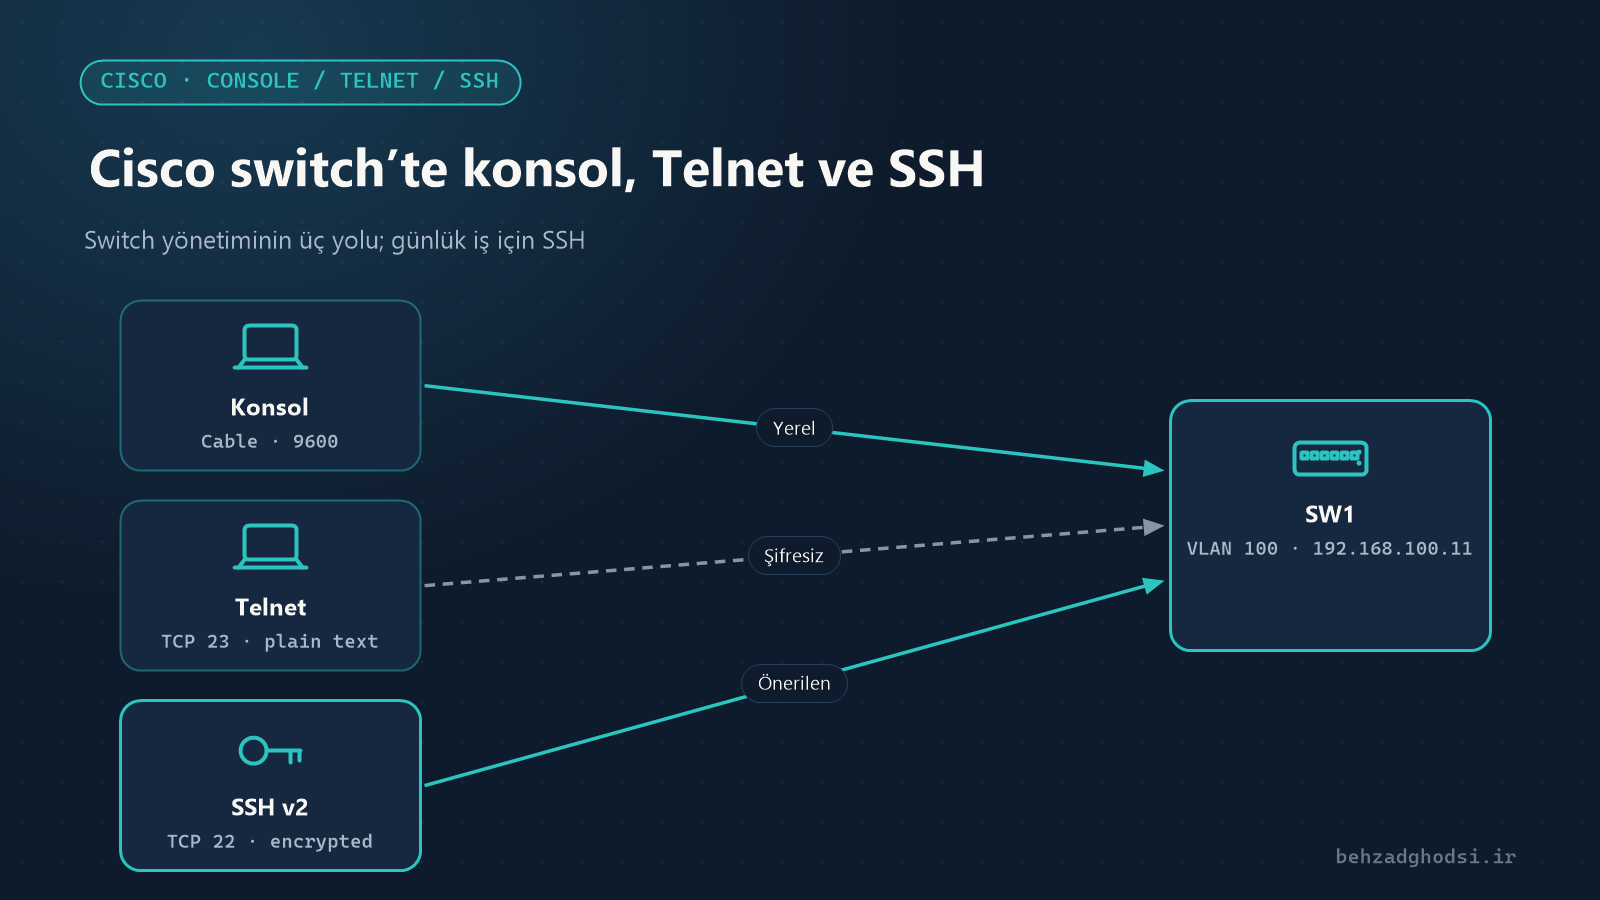
Telnet, şifreyi ve tüm komutları şifrelemeden gönderir. Yönetim erişimini yalnızca SSH ile ve yalnızca yönetim ağından olacak şekilde sınırlayın:
SW1(config)# access-list 10 permit 192.168.100.0 0.0.0.255
SW1(config)# line vty 0 15
SW1(config-line)# transport input ssh
SW1(config-line)# login local
SW1(config-line)# access-class 10 in
SW1(config-line)# exec-timeout 10 0
SSH’nin eksiksiz kurulumu Cisco switch’te konsol, Telnet ve SSH ayarları makalesinde.
3. Kullanılmayan portları kapatın
Kullanılmayan her port kapalı olmalı ve kullanılmayan bir VLAN’a alınmalıdır:
SW1(config)# vlan 999
SW1(config-vlan)# name UNUSED
SW1(config-vlan)# exit
SW1(config)# interface range gi1/0/41 - 47
SW1(config-if-range)# switchport mode access
SW1(config-if-range)# switchport access vlan 999
SW1(config-if-range)# shutdown
4. Kullanıcı portları: sabit access, müzakere yok
Portlar varsayılan olarak DTP protokolüyle karşıdaki cihazla müzakere edip trunk olabilir. Saldırgan bunu tüm VLAN’lara erişmek için kullanabilir (VLAN hopping saldırısı). Kullanıcı portlarını açıkça access yapın ve müzakereyi kapatın:
SW1(config)# interface range gi1/0/1 - 40
SW1(config-if-range)# switchport mode access
SW1(config-if-range)# switchport nonegotiate
SW1(config-if-range)# spanning-tree portfast
SW1(config-if-range)# spanning-tree bpduguard enable- PortFast kullanıcı portunu hemen etkinleştirir.
- BPDU Guard, biri bu porta bir switch takar ve STP mesajı gönderirse portu kapatır. Bu, ağda döngüyü ve STP manipülasyonunu önler.
5. Trunk’lar: yalnızca gerekli VLAN’lar
SW1(config)# interface gi1/0/48
SW1(config-if)# switchport mode trunk
SW1(config-if)# switchport nonegotiate
SW1(config-if)# switchport trunk native vlan 998
SW1(config-if)# switchport trunk allowed vlan 10,20,100- Native VLAN’ı
1’den kullanılmayan bir VLAN’a değiştirin. Bu ayar trunk’ın iki ucunda da aynı olmalıdır. - Trunk’ta yalnızca gerçekten gereken VLAN’lara izin verin.
6. Port Security: her porttaki cihazları sınırlama
Port Security, bir portta kaç cihazın (MAC adresi) çalışabileceğini belirler:
SW1(config)# interface range gi1/0/1 - 40
SW1(config-if-range)# switchport port-security
SW1(config-if-range)# switchport port-security maximum 2
SW1(config-if-range)# switchport port-security mac-address sticky
SW1(config-if-range)# switchport port-security violation restrict
maximum 2, arkasında bir IP telefon ve bir bilgisayar olan masalar için uygundur.sticky, öğrenilen adresleri yapılandırmaya kaydeder.violation restrict, yetkisiz cihazın paketlerini atar ve kayıt tutar, ancak portu kapatmaz.shutdownmodu daha katıdır ve portu devre dışı bırakır.
Durumu bu komutla görün:
SW1# show port-security7. DHCP Snooping: sahte DHCP sunucusunu engelleme
Biri ağa ev tipi bir modem ya da router takarsa, bilgisayarlara yanlış adres dağıtıp ağı bozabilir ya da trafiği kendi üzerinden geçirebilir. DHCP Snooping, yalnızca güvenilen portların DHCP yanıtı göndermesine izin verir:
SW1(config)# ip dhcp snooping
SW1(config)# ip dhcp snooping vlan 10,20
SW1(config)# no ip dhcp snooping information option
SW1(config)# interface gi1/0/48
SW1(config-if)# ip dhcp snooping trust
Gerçek DHCP sunucusuna ya da ana switch’e giden port trust olmalıdır; yoksa kullanıcılar adres alamaz. no ip dhcp snooping information option komutu, Windows DHCP sunucularının istekleri reddetmemesi için birçok ağda gereklidir.
8. Dynamic ARP Inspection
DAI, DHCP Snooping tablosunu kullanarak ortadaki adam (ARP spoofing) saldırılarında kullanılan sahte ARP mesajlarını engeller:
SW1(config)# ip arp inspection vlan 10,20
SW1(config)# interface gi1/0/48
SW1(config-if)# ip arp inspection trust
Sabit adresli cihazlar (sunucular ve yazıcılar) DHCP Snooping tablosunda yoktur ve onlar için istisna tanımlanmalıdır. DAI’yi önce tek bir VLAN’da deneyin.
9. Gereksiz servisleri kapatın
SW1(config)# no ip http server
SW1(config)# no ip http secure-server
SW1(config)# no ip domain-lookup
SW1(config)# interface range gi1/0/1 - 40
SW1(config-if-range)# no cdp enable- Switch’in web arayüzünü kullanmıyorsanız kapatın.
- CDP, switch’in modelini ve yazılım sürümünü porta bağlı her cihaza gönderir. Kullanıcı portlarında kapatın, ağ cihazları arasındaki bağlantılarda açık bırakın.
10. Banner, saat ve kayıtlar
SW1(config)# banner motd # Authorized access only. All activity is logged. #
SW1(config)# service timestamps log datetime msec
SW1(config)# ntp server 192.168.100.1
SW1(config)# logging host 192.168.100.20
Doğru saat ve kayıtların bir syslog sunucusuna gönderilmesi, güvenlik olaylarının incelenmesini mümkün kılar.
Kaydetme ve yedek
SW1# copy running-config startup-configYapılandırmanın bir kopyasını switch dışında da tutun; örneğin bir TFTP sunucusunda veya yapılandırma yedekleme sisteminde.
Switch sıkılaştırma tek seferlik bir iş değildir, ancak bu on adım yaygın iç saldırıların çoğunu kapatır: güçlü şifre ve SSH, kapalı portlar, BPDU Guard’lı sabit access portlar, sınırlı trunk’lar, Port Security, DHCP Snooping ve DAI. Değişiklikleri önce tek bir switch’te ve trafiğin az olduğu bir saatte deneyin, sonra diğerlerine uygulayın.