Tüm bilgisayarlar, kameralar, telefonlar ve sunucular tek düz bir ağdayken, bir virüsten broadcast fırtınasına kadar her küçük sorun tüm ağı etkiler. VLAN, ağı mantıksal olarak ayrı bölümlere ayırır. Switch sayısı arttığında VTP, VLAN’ları yalnızca bir kez, merkez switch’te tanımlamanızı sağlar.
Bu makaledeki senaryo
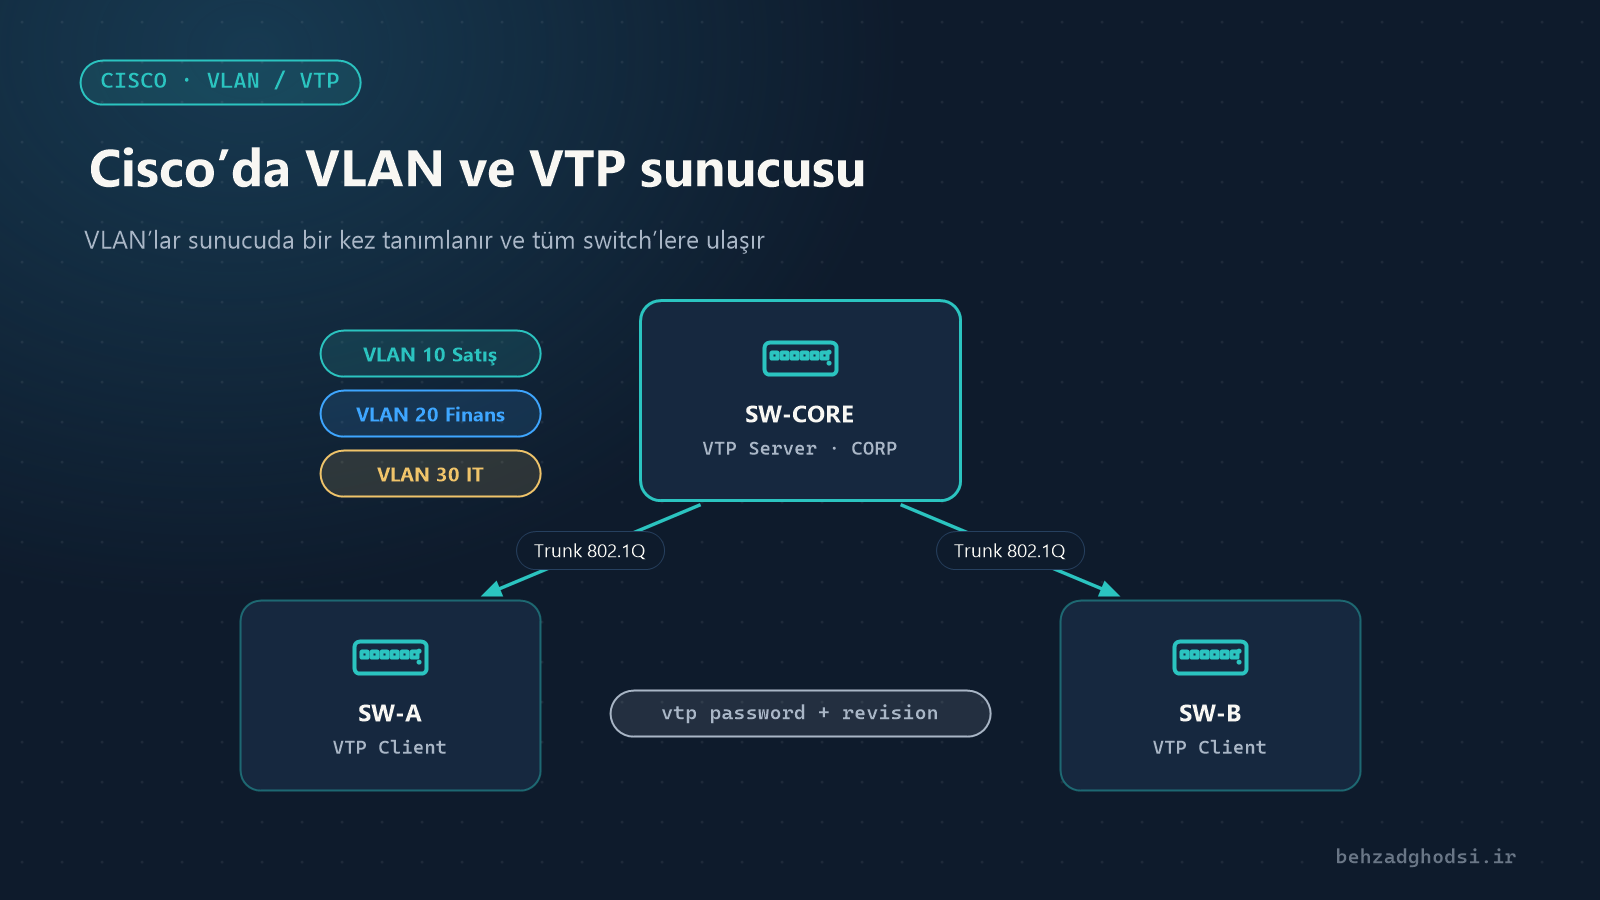
- VTP sunucusu olan merkez switch
SW-CORE. - VTP istemcisi olan iki kat switch’i,
SW-AveSW-B. - Üç VLAN:
10Satış,20Finans ve30BT. - Kat switch’leri merkez switch’e
Gi1/0/48portundan trunk olarak bağlı.
Birinci bölüm: VLAN
VLAN oluşturma
Merkez switch’te:
SW-CORE(config)# vlan 10
SW-CORE(config-vlan)# name SALES
SW-CORE(config-vlan)# vlan 20
SW-CORE(config-vlan)# name FINANCE
SW-CORE(config-vlan)# vlan 30
SW-CORE(config-vlan)# name IT
SW-CORE(config-vlan)# exit
Access port: bir port, bir VLAN
Bilgisayar ya da yazıcı bağlı olan port yalnızca bir VLAN’ın üyesidir:
SW-A(config)# interface range gi1/0/1 - 20
SW-A(config-if-range)# switchport mode access
SW-A(config-if-range)# switchport access vlan 10
Masada bir IP telefon ve bilgisayar aynı porta bağlıysa telefon için bir Voice VLAN da tanımlayın:
SW-A(config-if)# switchport voice vlan 50Trunk port: tek kablodan birden çok VLAN
Switch’ler arasındaki bağlantı trunk olmalıdır ki tüm VLAN’ların trafiği 802.1Q etiketiyle geçebilsin:
SW-A(config)# interface gi1/0/48
SW-A(config-if)# switchport trunk encapsulation dot1q
SW-A(config-if)# switchport mode trunk
SW-A(config-if)# switchport trunk allowed vlan 10,20,30
switchport trunk encapsulation dot1q komutu yalnızca ISL’yi de destekleyen modellerde (örneğin Catalyst 3560) gereklidir. Yalnızca 802.1Q destekleyen modellerde (örneğin 2960) bu komut yoktur ve gerekmez.
Kontrol
SW-A# show vlan brief
SW-A# show interfaces trunk
show interfaces trunk çıktısında Gi1/0/48 portunu trunking durumunda ve izin verilen VLAN’larla görmelisiniz.
İkinci bölüm: VTP
VTP nedir?
VLAN Trunking Protocol, switch’ler arasında VLAN listesini senkronize eden Cisco protokolüdür. Switch’ler şu modlardan birinde çalışır:
- Server: VLAN oluşturur, siler ve değişiklikleri diğerlerine duyurur.
- Client: VLAN oluşturmaz; listeyi yalnızca sunucudan alır.
- Transparent: Senkronizasyona katılmaz ve kendi VLAN’larını tutar, ancak VTP mesajlarını geçirir.
- Off (yeni sürümlerde): VTP tamamen kapalıdır.
VTP yalnızca VLAN adlarını ve numaralarını senkronize eder. Portların VLAN üyeliği yine her switch’te ayrı ayrı ayarlanmalıdır.
VTP sunucusu kurulumu
SW-CORE(config)# vtp domain CORP
SW-CORE(config)# vtp mode server
SW-CORE(config)# vtp password Vtp-Str0ng-Pass
SW-CORE(config)# vtp version 2
VTP istemcisi kurulumu
Her kat switch’inde:
SW-A(config)# vtp domain CORP
SW-A(config)# vtp mode client
SW-A(config)# vtp password Vtp-Str0ng-Pass
SW-A(config)# vtp version 2
Domain adı ve şifre tüm switch’lerde birebir aynı olmalıdır; büyük-küçük harf bile önemlidir. VTP mesajları yalnızca trunk portlardan geçer.
Kontrol
SW-A# show vtp status
SW-A# show vlan brief
show vtp status çıktısında istemcideki Configuration Revision sunucununkine eşit olmalı ve 10, 20, 30 numaralı VLAN’lar kat switch’inin show vlan brief çıktısında görünmelidir.
VTP’nin en büyük riski: revision number
VTP sunucusundaki her değişiklik Configuration Revision değerini bir artırır. Switch’ler her zaman revision’ı daha yüksek olan listeyi izler. Bu yüzden aynı domain’e ve daha yüksek revision’a sahip ikinci el ya da laboratuvar switch’i ağa bağlanırsa onun VLAN listesi tüm ağa uygulanır; gerçek VLAN’lar silinebilir ve ağ çökebilir.
Yeni bir switch’i bağlamadan önce revision’ını sıfırlayın. En kolay yol transparent moda geçip geri dönmektir:
SW-NEW(config)# vtp mode transparent
SW-NEW(config)# vtp mode client
Ya da domain adını bir kez başka bir adla değiştirip doğru ada geri dönün.
VTP sürüm 3, bu sorunu primary server kavramıyla azaltır: Yalnızca açıkça primary yapılmış switch değişiklik uygulayabilir. Tüm switch’leriniz sürüm 3’ü destekliyorsa kullanmayı ciddi olarak düşünün. Sunucuda vtp version 3’ten sonra privileged modda vtp primary komutunu çalıştırın.
VTP kullanmalı mı?
- Birkaç switch’li küçük ağ: Birçok mühendis VTP’yi transparent ya da off modunda bırakır ve VLAN’ları her switch’te elle tanımlar. Biraz daha fazla iş ama VLAN’ların silinme riski yoktur.
- VLAN değişikliği sık olan büyük ağ: VTP, özellikle sürüm 3, işi kolaylaştırır; yeter ki VTP şifresi olsun ve yeni switch’ler dikkatle kontrol edilsin.
VLAN’lar arası iletişim
VLAN’lar varsayılan olarak birbiriyle konuşamaz. Bunun için bir router ya da katman 3 switch gerekir. Katman 3 merkez switch’te:
SW-CORE(config)# ip routing
SW-CORE(config)# interface vlan 10
SW-CORE(config-if)# ip address 192.168.10.1 255.255.255.0
SW-CORE(config-if)# interface vlan 20
SW-CORE(config-if)# ip address 192.168.20.1 255.255.255.0
Her VLAN’daki bilgisayarlar bu adresi ağ geçidi olarak kullanır. Hangi VLAN’ın hangisine erişeceğini ACL ile belirleyin; örneğin finans VLAN’ı diğerlerinden ayrı kalsın.
VLAN, düzenli ve güvenli bir ağın ilk adımıdır; VTP ise büyük ağlarda yönetimini kolaylaştırır. Her şeyden önce VLAN planınızı kâğıda dökün. VTP için mutlaka şifre koyun, yeni switch’lerin revision’ını bağlamadan önce sıfırlayın ve mümkünse sürüm 3’ü kullanın.