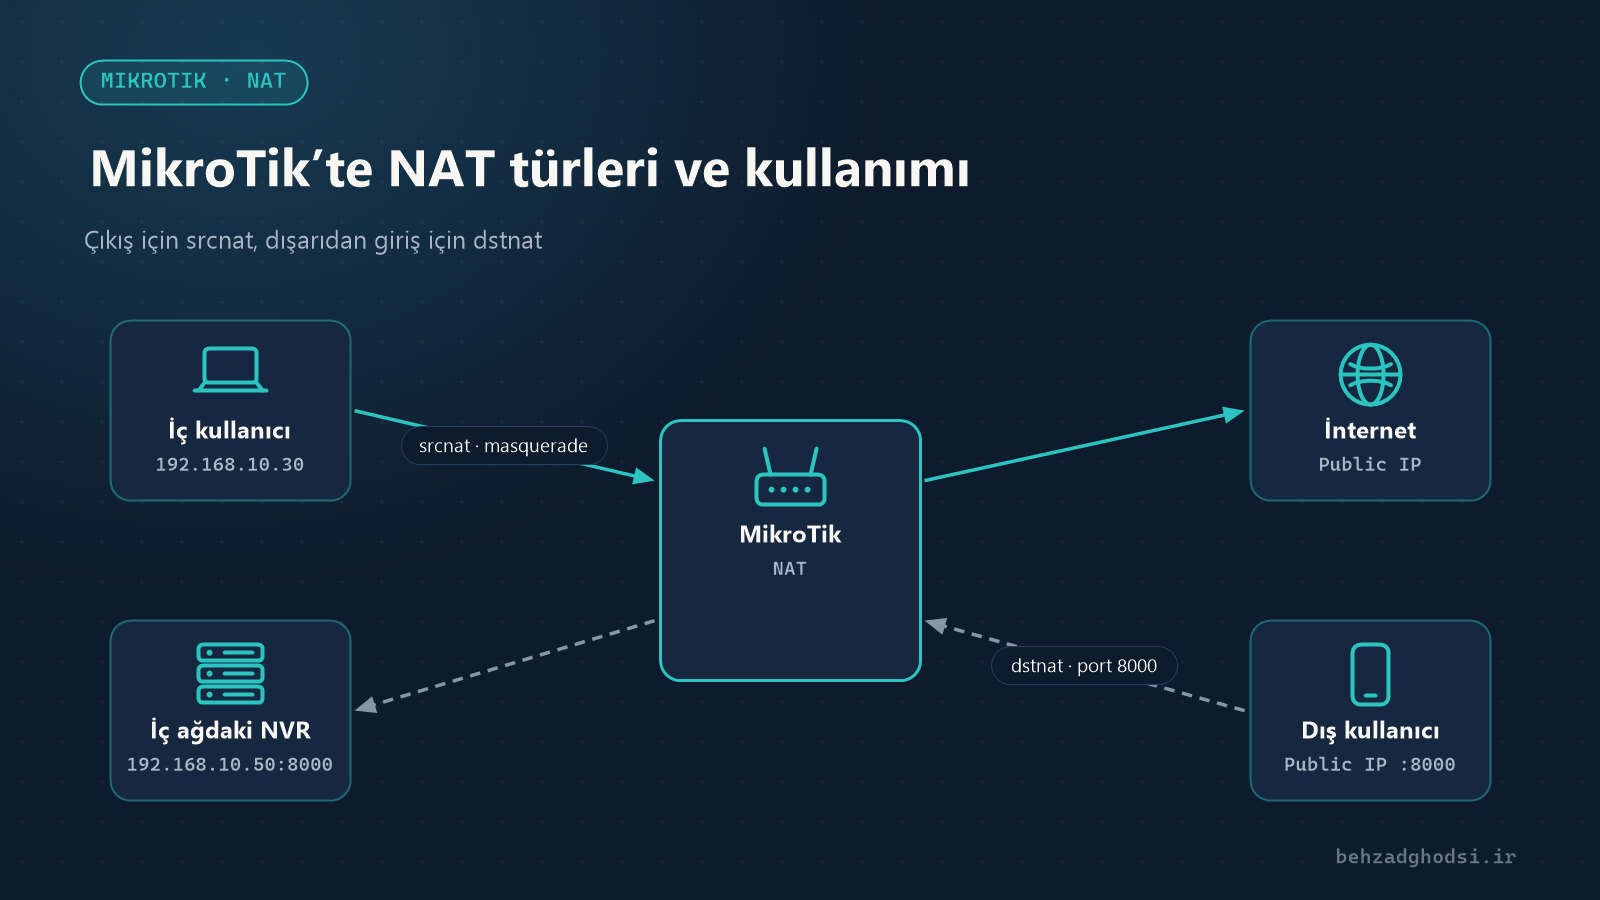
NAT (Network Address Translation), paketler router’dan geçerken kaynak ya da hedef adreslerinin değiştirilmesidir. İç ağlar internette yönlendirilemeyen özel adresler kullanır (örneğin 192.168.10.0/24). NAT hem iç kullanıcıların internete çıkmasını hem de bir iç servisin dışarıdan erişilebilir olmasını sağlar.
MikroTik’te NAT, IP → Firewall → NAT altında ayarlanır ve iki ana zinciri (chain) vardır:
- srcnat: Kaynak adresi değiştirir; ağdan çıkan trafik için.
- dstnat: Hedef adresi değiştirir; dışarıdan gelen trafik için.
Örneklerde internetin WAN arayüz listesinde, iç ağın ise 192.168.10.0/24 olduğunu varsayıyoruz.
1. masquerade: iç kullanıcılar için internet
En yaygın NAT türü. Tüm iç kullanıcıların adresi router’ın internet arayüzünün adresine çevrilir:
/ip firewall nat add chain=srcnat src-address=192.168.10.0/24 out-interface-list=WAN action=masquerademasquerade, PPPoE ya da DHCP gibi adresi değişen internet bağlantıları için uygundur. Router arayüzün o anki adresini kendisi kullanır.
2. src-nat: sabit IP’niz varsa
Sabit bir genel IP’niz varsa src-nat biraz daha verimlidir ve çıkış adresini tam olarak belirlemenizi sağlar:
/ip firewall nat add chain=srcnat src-address=192.168.10.0/24 out-interface=ether1 action=src-nat to-addresses=203.0.113.10Bir başka yaygın kullanım: Birden çok genel IP’niz varsa ağın bir bölümünü, örneğin e-posta sunucusunu, belirli bir IP’den çıkarabilirsiniz; böylece adresi spam listelerinde sabit kalır.
3. dstnat ya da port yönlendirme: iç servise dışarıdan erişim
192.168.10.50 adresindeki kamera kayıt cihazının (NVR) 8000 portunda çalıştığını ve ona dışarıdan erişmek istediğinizi varsayalım:
/ip firewall nat add chain=dstnat in-interface-list=WAN protocol=tcp dst-port=8000 action=dst-nat to-addresses=192.168.10.50 to-ports=8000 comment="NVR"Bir başka örnek: Bir bilgisayarın Uzak Masaüstü’ne farklı bir dış portla erişim:
/ip firewall nat add chain=dstnat in-interface-list=WAN protocol=tcp dst-port=33890 action=dst-nat to-addresses=192.168.10.30 to-ports=3389Güvenlik uyarısı: Açtığınız her port tüm internetten erişilebilir. Uzak Masaüstü, kamera panelleri ve cihaz yönetim panelleri sürekli saldırı hedefidir. Mümkün olduğunca port yönlendirme yerine VPN kullanın ya da erişimi belirli adreslerle sınırlayın (src-address-list). Cihazlara ağ dışından erişim makalesine bakın.
4. Hairpin NAT: iç ağdan genel adresle servise erişim
Sık görülen sorun: Port yönlendirme dışarıdan çalışıyor, ama iç ağdan genel adresle ya da alan adıyla servise bağlanınca çalışmıyor. Nedeni, iç servisin iç kullanıcıya doğrudan yanıt vermesi ve bağlantının bozulmasıdır.
Çözüm Hairpin NAT’tır. Önce dstnat kuralını yalnızca WAN arayüzüne değil, genel adrese göre yazın:
/ip firewall nat add chain=dstnat dst-address=203.0.113.10 protocol=tcp dst-port=8000 action=dst-nat to-addresses=192.168.10.50 to-ports=8000Sonra aynı sunucuya giden iç trafik için bir masquerade ekleyin:
/ip firewall nat add chain=srcnat src-address=192.168.10.0/24 dst-address=192.168.10.50 protocol=tcp dst-port=8000 out-interface=bridge-lan action=masquerade comment="Hairpin NAT"IP’niz sabit değilse daha basit yol, iç DNS’te (IP → DNS → Static) alan adını sunucunun iç adresine yönlendirmektir.
5. netmap: tüm bir ağ için bire bir NAT
netmap, bir adres aralığını aynı büyüklükte başka bir aralığa eşler. Yaygın kullanımı, aynı iç ağı kullanan iki şubeyi bağlamaktır:
/ip firewall nat add chain=srcnat src-address=192.168.10.0/24 dst-address=10.20.0.0/24 action=netmap to-addresses=10.10.10.0/24Kural sırası önemlidir
MikroTik NAT kurallarını yukarıdan aşağıya kontrol eder ve eşleşen ilk kuralı uygular. Özel kuralları (Hairpin ya da belirli IP’ye NAT gibi) genel masquerade’in üstüne koyun.
Kontrol ve sorun giderme
/ip firewall nat print statsbytes ve packets sütunları hangi kuralın kullanıldığını gösterir. Port yönlendirme çalışmıyorsa:
- Genel IP’nin doğrudan MikroTik üzerinde olduğundan emin olun. Önünde bir modem varsa modemde de port yönlendirme yapmalısınız.
- Bazı servis sağlayıcılar ev abonelerine özel adres (CGNAT) verir; bu durumda port yönlendirme mümkün değildir ve çözüm VPN’dir.
- Güvenlik duvarı (chain=forward) dstnat trafiğine izin veriyor mu? Varsayılan güvenlik duvarında bunu
connection-nat-state=!dstnatkuralı denetler. - İç cihazın ağ geçidi MikroTik’in adresi olmalıdır.
Çıkış için srcnat (değişen IP için masquerade, sabit IP için src-nat), dışarıdan giriş için dstnat, genel adresle iç erişim için Hairpin ve tüm bir ağı eşlemek için netmap. Açtığınız her port bir güvenlik riskidir; daha az açın, daha çok VPN kullanın. Sonraki makale: MikroTik’te yönlendirme.