Çoğu kurumun yedeği vardır; ama sunucu diski yandığında ya da fidye yazılımı dosyaları şifrelediğinde yedeğin eksik olduğu, aynı sunucuda durduğu ya da geri yüklemesinin hiç test edilmediği ortaya çıkar. Bu makale doğru yedeklemenin ilkelerini, Golrokh Teb görüntüleme merkezi projesinde de otomatik yedekleme için kullanılan Veeam Backup & Replication ile ele alıyor.
Veeam nedir?
Veeam Backup & Replication, sanal makineler (VMware vSphere ve Hyper-V), fiziksel sunucular ve bilgisayarlar için bir yedekleme yazılımıdır. Sanal makinenin tamamını yedekler; tüm makineyi, tek bir dosyayı ya da tek bir e-postayı veya veritabanını ayrı ayrı geri yükleyebilir. Sınırlı sayıda makine için ücretsiz bir sürümü (Community Edition) vardır.
3-2-1 kuralı
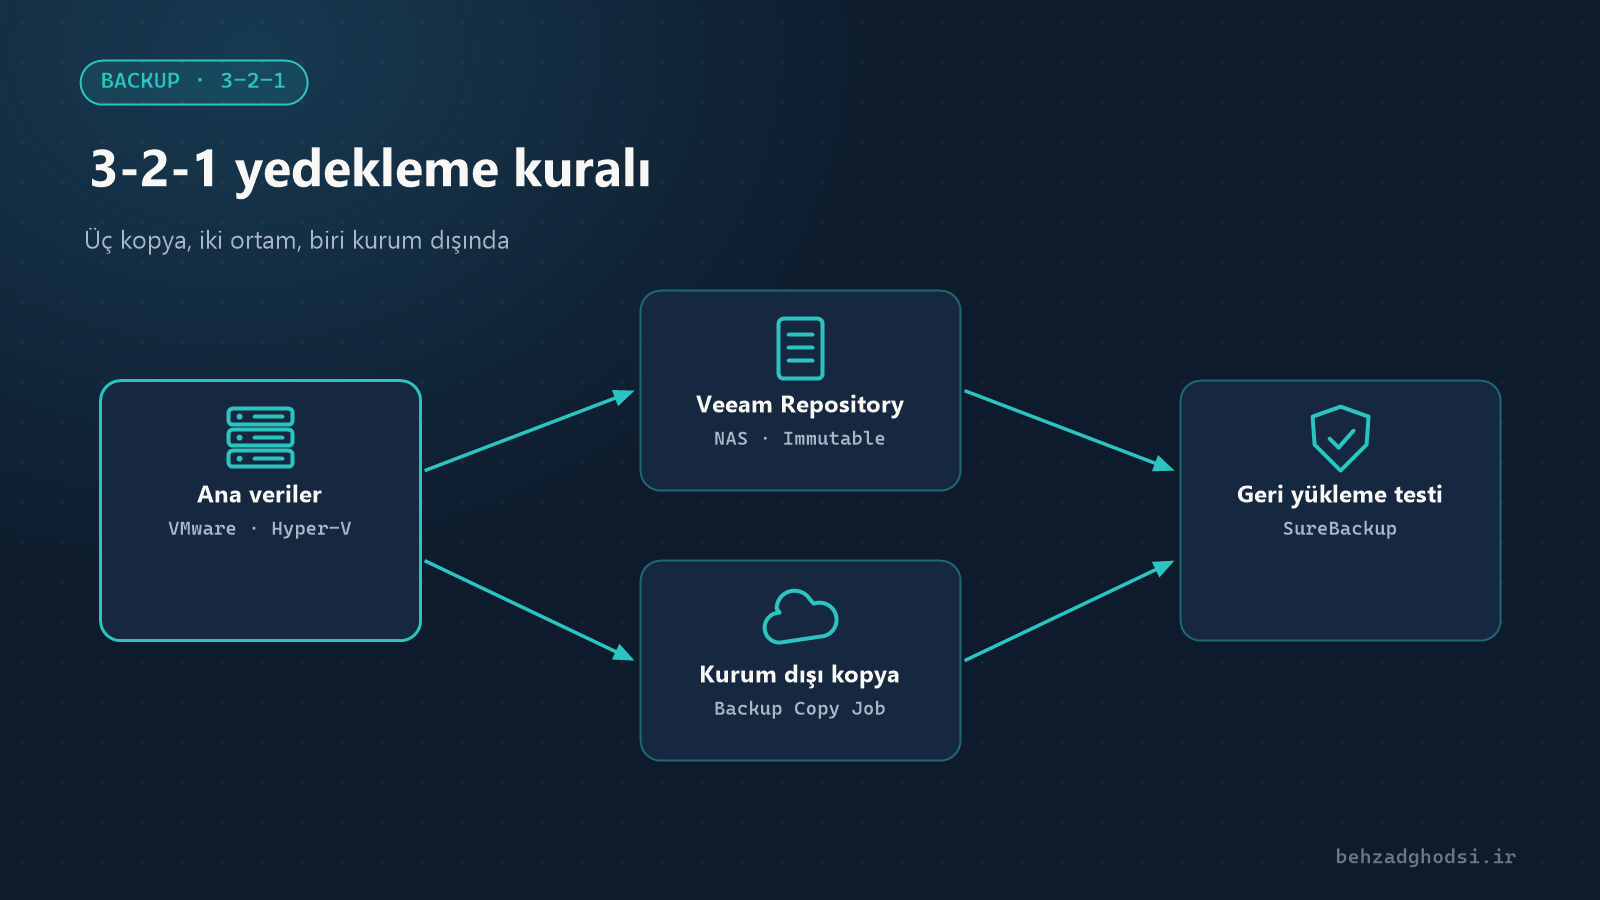
- Verilerin 3 kopyası: asıl veri ve iki yedek.
- 2 farklı ortam türü: örneğin bir NAS’ın diskleri ile ayrı bir disk ya da teyp.
- 1 kopya kurum dışında: başka bir binada ya da bulutta; yangın, hırsızlık ve tüm yeri yok eden olaylara karşı.
Bugün bu kural çoğunlukla 3-2-1-1-0 olarak genişletilir: bir değiştirilemez (immutable) ya da çevrimdışı kopya (fidye yazılımına karşı) ve geri yükleme testlerinde sıfır hata.
Bir Veeam tasarımının ana parçaları
- Backup Server: Veeam yönetim sunucusu.
- Proxy: Veriyi sanallaştırma sunucusundan okuyan ve işleyen makine; küçük ağlarda backup sunucusunun kendisidir.
- Repository: Yedeklerin saklandığı yer; örneğin bir NAS ya da yeterli diski olan bir sunucu. Repository, yedeklenen sunucuyla aynı sunucuda olmamalıdır.
Yedekleme işinin tasarımı
- Ne: Kritik sanal makineler (etki alanı denetleyicisi, dosya sunucusu, muhasebe yazılımı ya da HIS, santral).
- Ne zaman: Genellikle her gece, mesai dışında.
- Ne kadar saklanacak (retention): Örneğin 14 günlük geri yükleme noktası ile daha uzun süre için haftalık ve aylık kopyalar.
- SQL Server ve Active Directory gibi sunucular için application-aware processing’i açın; yedek uygulama açısından tutarlı olsun.
- Özellikle kurum dışında tutulan kopya için şifrelemeyi etkinleştirin.
- Bir kopyanın otomatik olarak ikinci bir konuma (başka bina ya da bulut) gönderilmesi için Backup Copy Job oluşturun.
Fidye yazılımına karşı koruma
Günümüzün fidye yazılımları önce yedeklere saldırır. Birkaç ilke:
- Repository’yi etki alanına üye yapmayın ve ona güçlü şifreli ayrı bir hesap verin.
- Değiştirilemez (immutable) repository (örneğin Hardened Linux Repository) ya da çevrimdışı bir kopya kullanın.
- Repository’ye ağ erişimini güvenlik duvarıyla yalnızca Veeam sunucusuyla sınırlayın.
- Veeam konsolunu iki faktörlü kimlik doğrulama ile koruyun.
Geri yükleme testi: en önemli adım
Yedek ancak geri gelirse değerlidir. En az üç ayda bir:
- Tam bir sanal makineyi izole bir ortamda geri yükleyip başlatın.
- Tek bir dosyayı ve bir veritabanını ayrı ayrı geri yükleyin.
- Geri yükleme süresini not edin; tam geri yükleme 12 saat sürüyorsa yöneticiler bunu önceden bilmelidir.
Veeam’in SureBackup özelliği bu testi otomatikleştirir: Makineyi yedekten izole bir ortamda başlatır ve sağlıklı olduğunu kontrol eder.
İzleme
İşlerin e-posta raporlarını açın ve her gün bakın. Sessizce başarısız olan bir iş, hiç yedeğin olmamasından daha tehlikelidir; çünkü sahte bir güvenlik hissi verir. Veeam izlemesi ağ izleme aracınıza da bağlanabilir; Ağ izleme araçları karşılaştırması makalesine bakın.
Doğru yedeklemenin üç temeli vardır: 3-2-1 kuralı, yedeklerin kendisinin korunması ve düzenli geri yükleme testi. Veeam bu üçünü sanal ortamlar için kolaylaştırır.
Makalenin üstündeki fotoğraf: Carl Lender from Sunrise, USA, CC BY 2.0 lisansıyla, Wikimedia Commons üzerinden; kırpılmıştır.