Genel IP’si olan her router, internete bağlandıktan birkaç dakika sonra taranır. Botlar Winbox, SSH ve web arayüzünde yaygın şifreleri dener, açık DNS ve zafiyetli servis arar. Son yıllarda güncellenmemiş ya da güvensiz ayarlanmış çok sayıda MikroTik router botnetlerde kullanıldı. Bu makale güvenli ve anlaşılır bir yapılandırmayı adım adım gösteriyor.
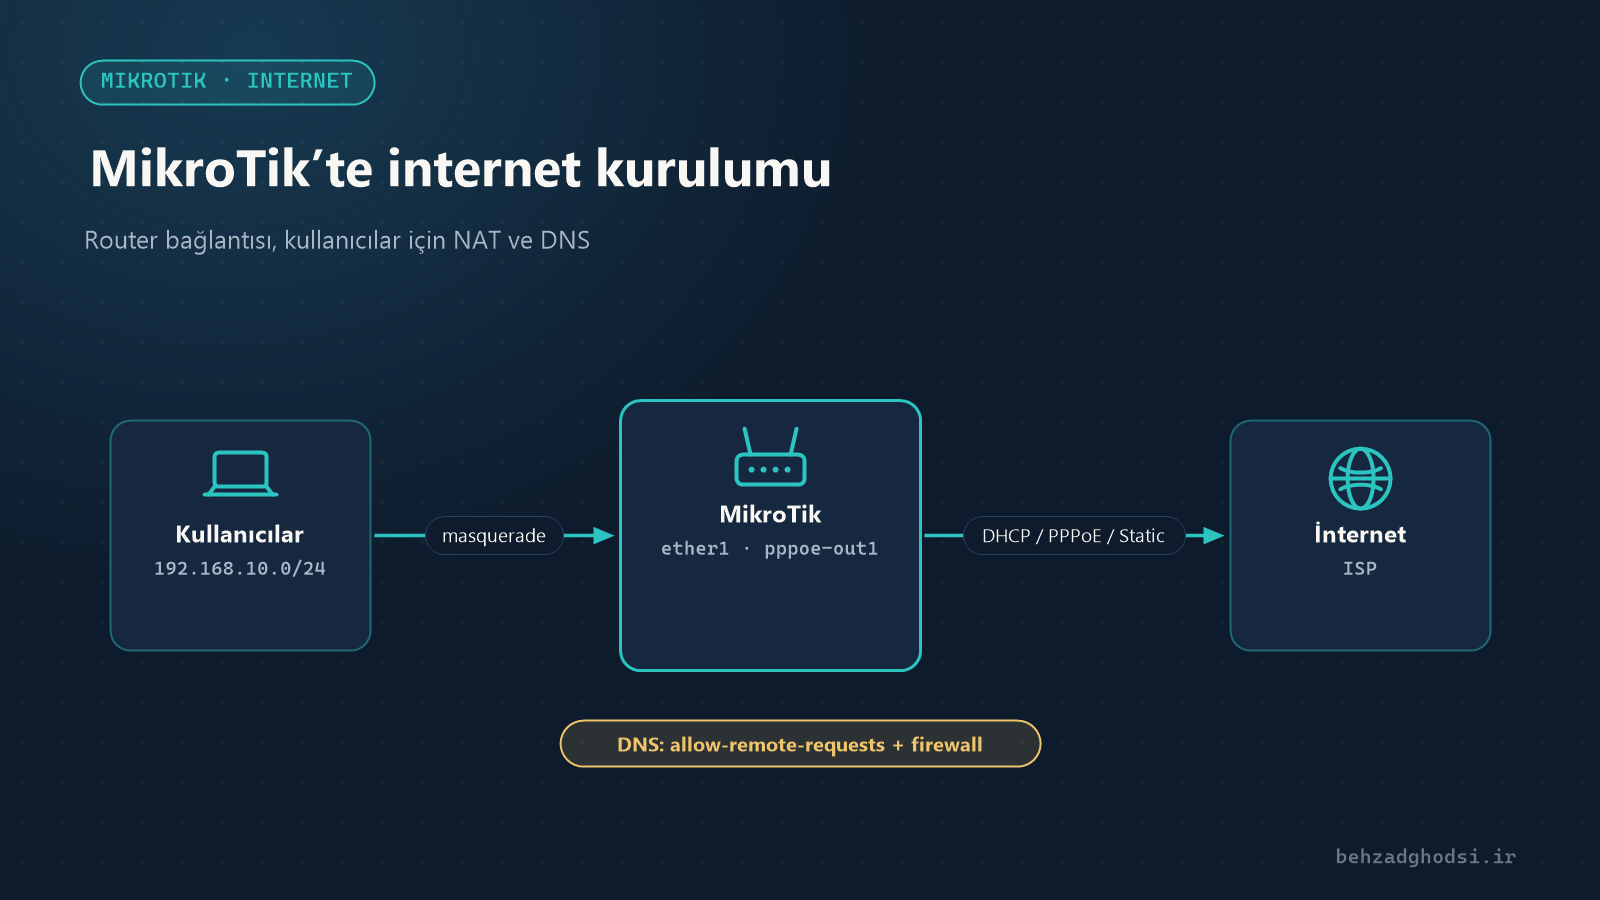
WAN ve LAN arayüz listelerini oluşturduğunuzu (ilk kurulum makalesi) ve iç ağın 192.168.10.0/24 olduğunu varsayıyoruz.
MikroTik güvenlik duvarı nasıl çalışır
- chain=input: Hedefi router’ın kendisi olan trafik; Winbox, DNS ve router’a ping gibi.
- chain=forward: Router’ın üzerinden geçen trafik; internete çıkan iç kullanıcılar gibi.
- Kurallar yukarıdan aşağıya kontrol edilir ve eşleşen ilk kural uygulanır.
1. Router’ın kendisini korumak (input)
/ip firewall filter
add chain=input action=accept connection-state=established,related,untracked comment="input: accept established"
add chain=input action=drop connection-state=invalid comment="input: drop invalid"
add chain=input action=accept protocol=icmp comment="input: accept ICMP"
add chain=input action=accept in-interface-list=LAN comment="input: accept from LAN"
add chain=input action=drop comment="input: drop everything else"
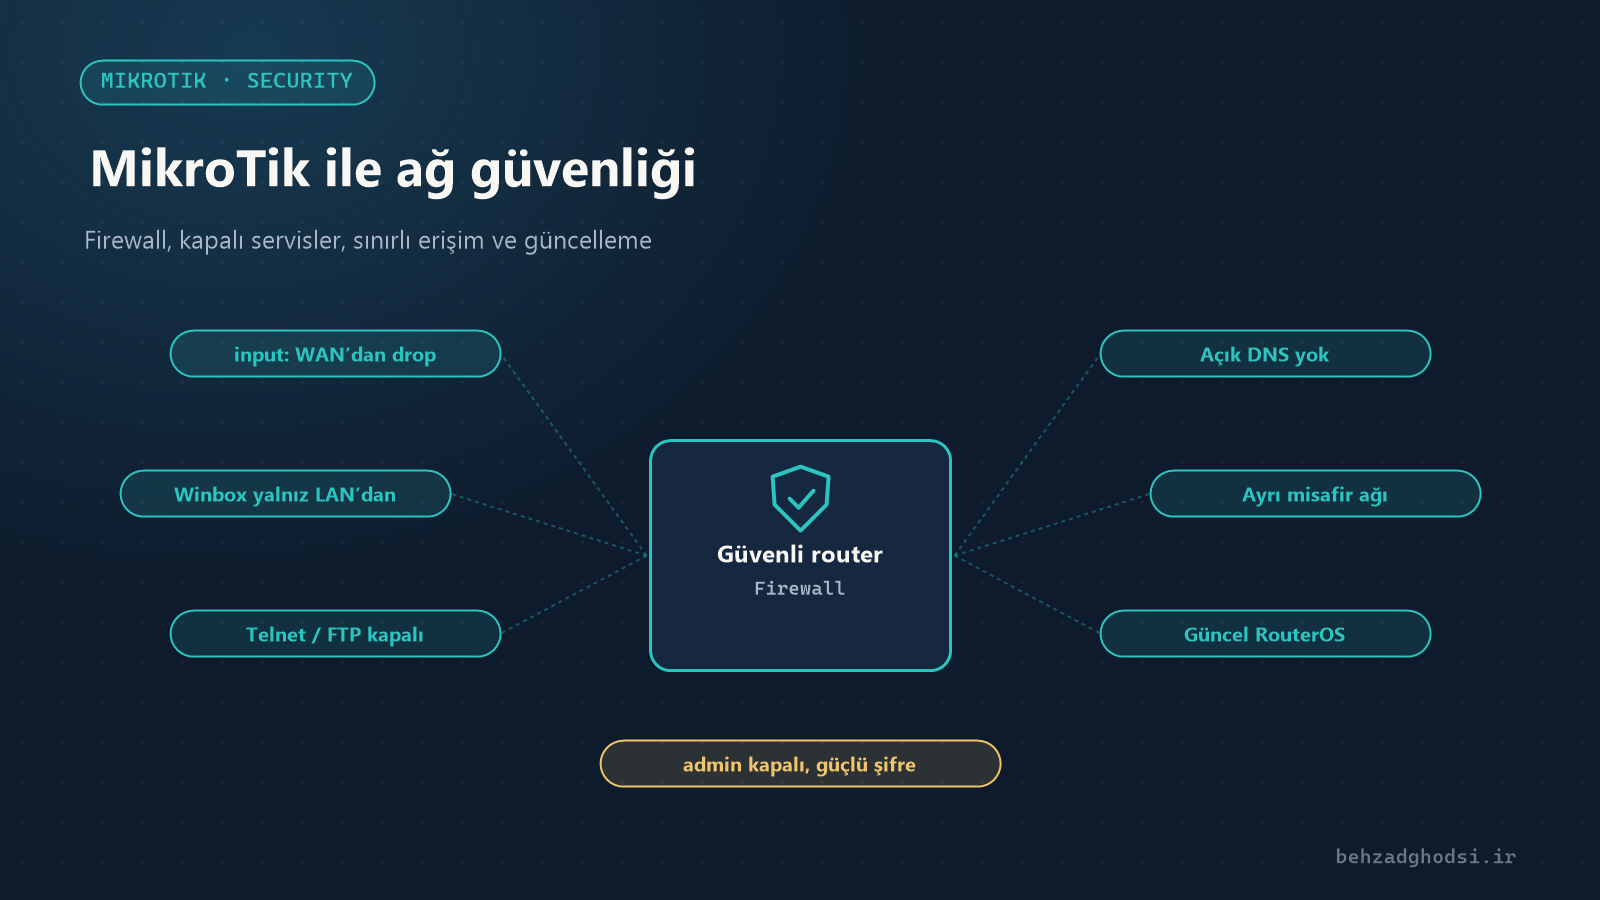
Bu beş kuralla internetten hiç kimse router’ın Winbox, SSH ya da DNS’ine bağlanamaz. Router’da VPN çalıştırıyorsanız portunu son kuraldan önce açın.
Son kuralı eklemeden önce LAN listesindeki bir arayüzden bağlı olduğunuzdan emin olun; yoksa kendi erişiminiz de kesilir. Uzaktaki bir router’da çalışıyorsanız Safe Mode kullanın (Winbox’taki Safe Mode düğmesi ya da terminalde Ctrl+X); bağlantı koparsa değişiklikler otomatik geri alınır.
2. İç ağı korumak (forward)
/ip firewall filter
add chain=forward action=fasttrack-connection connection-state=established,related hw-offload=yes comment="forward: fasttrack"
add chain=forward action=accept connection-state=established,related,untracked comment="forward: accept established"
add chain=forward action=drop connection-state=invalid comment="forward: drop invalid"
add chain=forward action=drop connection-state=new connection-nat-state=!dstnat in-interface-list=WAN comment="forward: drop new from WAN unless port-forwarded"
Son kural, sizin port yönlendirme yazmadığınız sürece internetten iç ağa hiçbir yeni bağlantının gelmeyeceği anlamına gelir. FastTrack, normal trafik için router’ı hızlandırır, ancak bu trafik mangle ve kuyrukları atlar.
3. Gereksiz servisleri kapatma
/ip service print
/ip service disable telnet,ftp,www,api,api-ssl
/ip service set winbox address=192.168.10.0/24
/ip service set ssh address=192.168.10.0/24- Telnet ve FTP şifrelemesizdir.
- WebFig kullanmıyorsanız
www’yi kapatın. - Winbox ve SSH yalnızca iç ağdan (ya da yalnızca yöneticilerin bilgisayarlarından) erişilebilir olsun.
Genellikle gerekmeyen diğer servisler:
/ip proxy set enabled=no
/ip socks set enabled=no
/ip upnp set enabled=no
/tool bandwidth-server set enabled=no
/ip ssh set strong-crypto=yes
4. Komşu keşfi ve MAC erişimi yalnızca içeriden
MikroTik varsayılan olarak kendini komşu keşif protokolleriyle tanıtır ve MAC adresiyle girişe izin verir. Bunları iç ağla sınırlayın:
/ip neighbor discovery-settings set discover-interface-list=LAN
/tool mac-server set allowed-interface-list=LAN
/tool mac-server mac-winbox set allowed-interface-list=LAN
5. Açık DNS olmasın
allow-remote-requests=yes ise yukarıdaki input kuralları internetten gelen DNS isteklerini engeller. Sondaki “drop everything else” kuralını asla silmeyin; açık DNS’i olan bir router başkalarına yönelik DDoS saldırılarında kötüye kullanılır.
6. Kullanıcılar ve şifreler
adminkullanıcısını devre dışı bırakın ve farklı adlı bir kullanıcı oluşturun.- Her yönetici için ayrı kullanıcı oluşturun; kayıtlarda kimin ne yaptığı görünsün.
- Yalnızca durumu görmesi gereken biri için
readgrubu yeterlidir.
/user add name=support group=read password="Read-Only-Pass"7. Misafir ağını ayırma
Misafir ağı (örneğin 192.168.30.0/24 adresli VLAN 30) iç ağa erişmemelidir:
/ip firewall filter add chain=forward src-address=192.168.30.0/24 dst-address=192.168.10.0/24 action=drop comment="Guest cannot reach LAN" place-before=0place-before=0 kuralı listenin en üstüne koyar. Kamera ağını ağın geri kalanından ayırmak için de aynı yöntemi kullanın.
8. Güncelleme
MikroTik’e yönelik geniş çaplı saldırıların çoğu, yeni sürümlerde çoktan kapatılmış açıkları kullandı.
/system package update check-for-updates
/system package update install
Üretimdeki router’lar için stable kanalı uygundur. Güncellemeden önce yedek alın.
Kontrol listesi
- Sonunda drop kuralı olan input güvenlik duvarı
- WAN’dan yeni bağlantıları yalnızca port yönlendirmeler için geçiren forward güvenlik duvarı
- Telnet, FTP, API ve web kapalı; Winbox ve SSH iç ağla sınırlı
- Komşu keşfi ve MAC sunucusu yalnızca LAN’da
- admin kapalı, güçlü şifreler ve herkes için ayrı kullanıcı
- Misafir ve kamera ağları iç ağdan ayrı
- Güncel RouterOS ve firmware, düzenli yedek
MikroTik güvenliği birkaç basit kuralla başlar: router’a yalnızca içeriden, ağa dışarıdan yalnızca belirli port yönlendirmelerle erişim, gereksiz servisler kapalı ve RouterOS güncel. Port açmadan dışarıdan güvenli erişim için Cihazlara ağ dışından erişim makalesini okuyun.