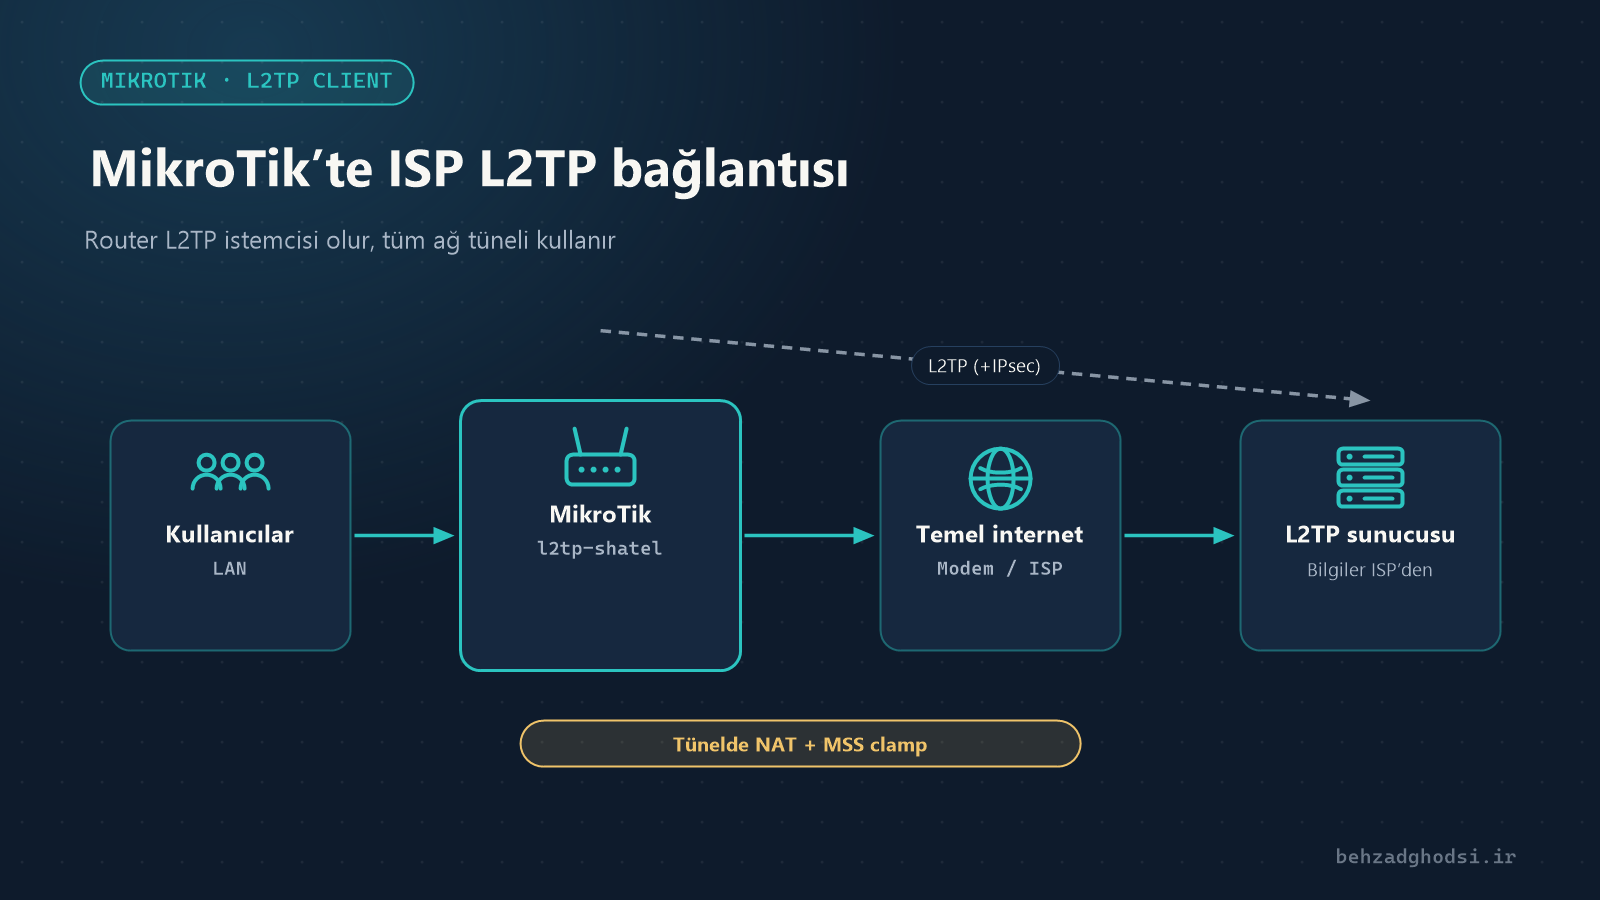
Bazı internet ve bağlantı servisleri, örneğin İranlı servis sağlayıcı Shatel’in bazı servisleri, doğrudan hat üzerinden değil, internet ya da başka bir ağ üzerinde çalışan bir L2TP bağlantısı ile sunulur. Bu durumda her bilgisayarda ayrı L2TP bağlantısı kurmak yerine MikroTik router’ı L2TP istemcisi yapabilirsiniz; böylece tüm ağ onu kullanır.
Servis sağlayıcınızdan almanız gerekenler
Başlamadan önce bu değerleri servis sağlayıcınızın müşteri panelinden ya da destek ekibinden alın. Değerler her servise özeldir; bu makalede örnek değerler kullanılıyor:
- L2TP sunucu adresi (alan adı ya da IP)
- Servisin kullanıcı adı ve şifresi
- IPsec gerekli mi? Gerekliyse ortak anahtar (IPsec secret)
- Servis tüm internet trafiğini mi taşıyacak, yoksa yalnızca belirli bir ağa erişim mi sağlıyor?
Örneklerde şu değerleri kullanıyoruz:
- Sunucu adresi:
l2tp.example-isp.ir - Kullanıcı adı:
user123
Ön koşul: temel internet bağlantısı
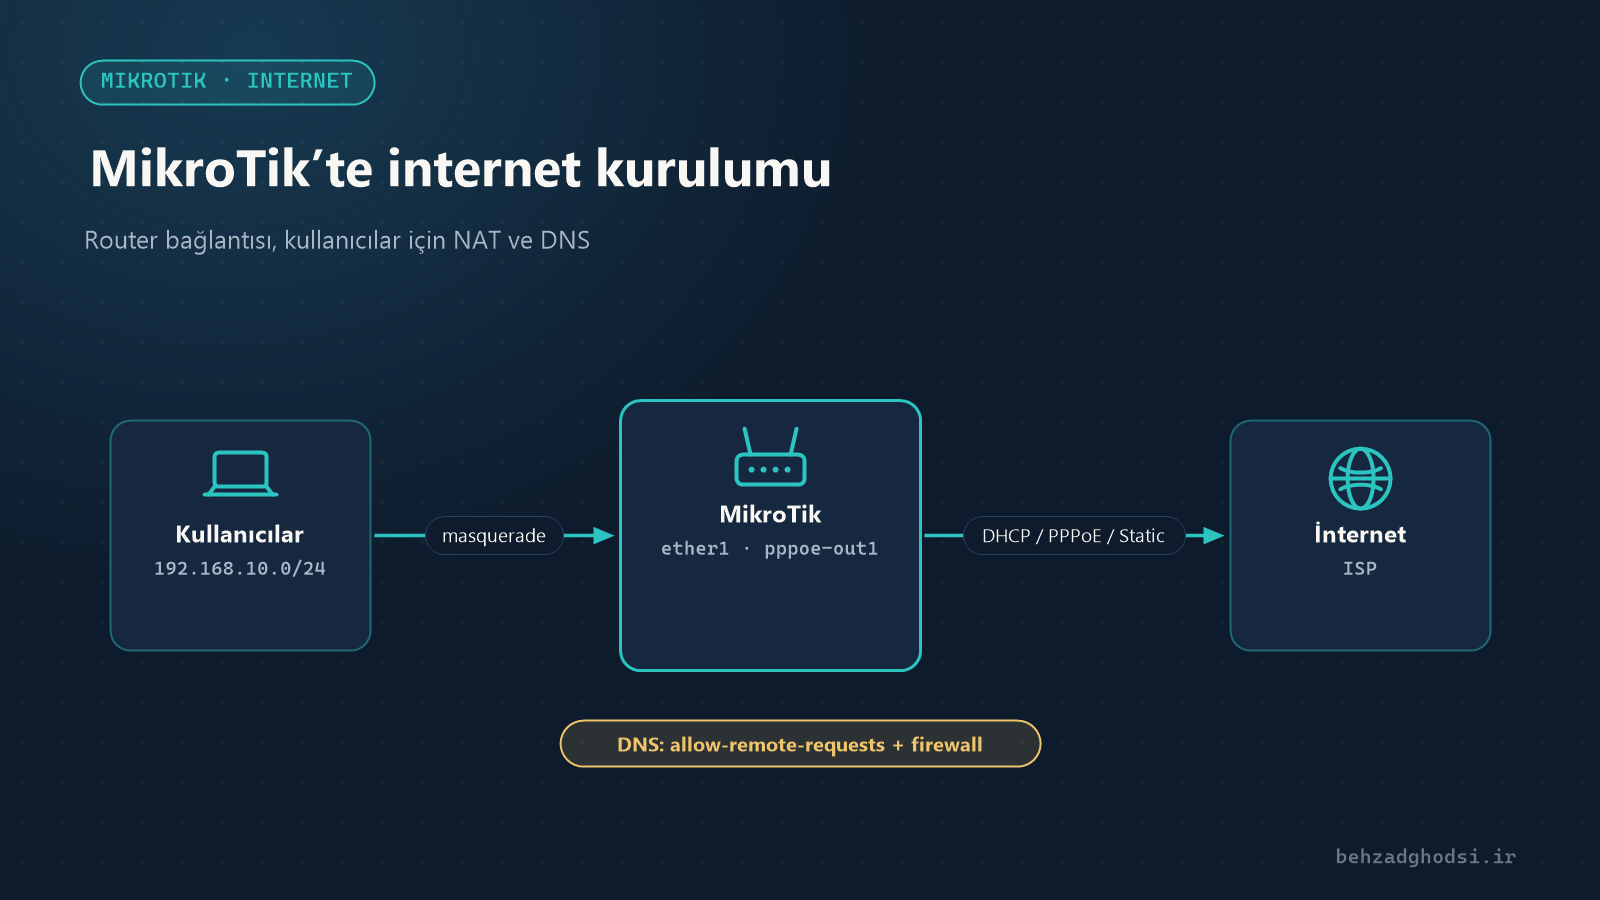
Router, internete ya da L2TP sunucusunun bulunduğu ağa önceden bağlı olmalıdır; örneğin DHCP’li bir modem üzerinden (MikroTik’te internet kurulumu makalesi). Önce sunucunun erişilebilir olduğunu kontrol edin:
/ping l2tp.example-isp.ir count=4Sunucu ping’e yanıt vermiyorsa ICMP’yi engelliyor olabilir. Bu durumda yalnızca adının bir IP’ye çözümlendiğinden emin olun.
Adım 1: Sunucuya statik rota
L2TP internetin varsayılan rotası olacaksa, L2TP sunucusuna olan bağlantının kendisinin hâlâ temel internetten gittiğinden emin olmalısınız; yoksa tünel kurulduktan sonra kendi yolunu keser. Sunucunun IP’sini ve mevcut ağ geçidini bulun:
/resolve l2tp.example-isp.ir
/ip route print where dst-address=0.0.0.0/0
ve bir statik rota ekleyin (sunucu IP’sini ve ağ geçidini kendi değerlerinizle değiştirin):
/ip route add dst-address=203.0.113.50/32 gateway=192.168.1.1 comment="L2TP server via base internet"Adım 2: L2TP istemcisi oluşturma
IPsec olmadan:
/interface l2tp-client add name=l2tp-shatel connect-to=l2tp.example-isp.ir user=user123 password="Your-Pass" add-default-route=yes default-route-distance=1 use-peer-dns=yes disabled=noServis sağlayıcınız IPsec istiyorsa:
/interface l2tp-client set l2tp-shatel use-ipsec=yes ipsec-secret="Shared-Secret-From-ISP"add-default-route=yesvarsayılan rotayı tünelden geçirir. Servis yalnızca belirli bir ağa erişim içinse bununoyapın ve o ağın rotasını elle ekleyin.- Önceki (modemden gelen) varsayılan rota da varsa, tünelin öncelikli olması ve tünel koparsa trafiğin eski yoldan gitmesi için onun distance değerini tünelinkinden yüksek yapın.
Adım 3: Bağlantıyı kontrol etme
/interface l2tp-client monitor l2tp-shatelconnected durumu tünelin kurulduğunu gösterir; yerel ve uzak adresler de görünür. Varsayılan rotaya bakın:
/ip route print where dst-address=0.0.0.0/0Adım 4: Tünelde NAT
İç kullanıcılar tünel üzerinden NAT’lanmalıdır. En basit yol tünel arayüzünü WAN listesine eklemektir:
/interface list member add list=WAN interface=l2tp-shatelmasquerade out-interface-list=WAN üzerinde tanımlıysa iş biter. Değilse:
/ip firewall nat add chain=srcnat out-interface=l2tp-shatel action=masquerade comment="NAT via L2TP"Adım 5: MSS ayarı
Tüneller izin verilenden büyük paketleri kabul etmez. Bu sorunun yaygın belirtisi: ping çalışıyor ama bazı siteler tam açılmıyor. Çözüm, tünelden çıkan trafik için MSS’i otomatik ayarlamaktır:
/ip firewall mangle add chain=forward protocol=tcp tcp-flags=syn out-interface=l2tp-shatel action=change-mss new-mss=clamp-to-pmtu passthrough=yes comment="MSS clamp L2TP"Sorun giderme
L2TP kayıtlarına bakın:
/log print where topics~"l2tp"- Kimlik doğrulama hatası (authentication failed): Kullanıcı adını, şifreyi ve hesap durumunu servis sağlayıcınızla kontrol edin.
- Tünel bağlanıp kopuyor: Sunucuya statik rotayı (Adım 1) kontrol edin.
- IPsec ile bağlanmıyor: Ortak anahtarı kontrol edin ve modemin ya da güvenlik duvarının
UDP 500veUDP 4500portlarını engellemediğinden emin olun. - Tünel kurulu ama kullanıcıların interneti yok: Tüneldeki NAT’ı ve DNS’i kontrol edin.
- Bazı siteler açılmıyor: Adım 5’i (MSS) uygulayın.
MikroTik’te L2TP istemcisiyle tüm ağ L2TP servisini kullanır ve tek tek bilgisayarlarda ayar yapmak gerekmez. Dört şeyin doğru ayarlanması gerekir: servis sağlayıcıdan doğru değerler, sunucuya statik rota, tünelde NAT ve MSS ayarı. Değişiklikten önce router’ın yedeğini alın.