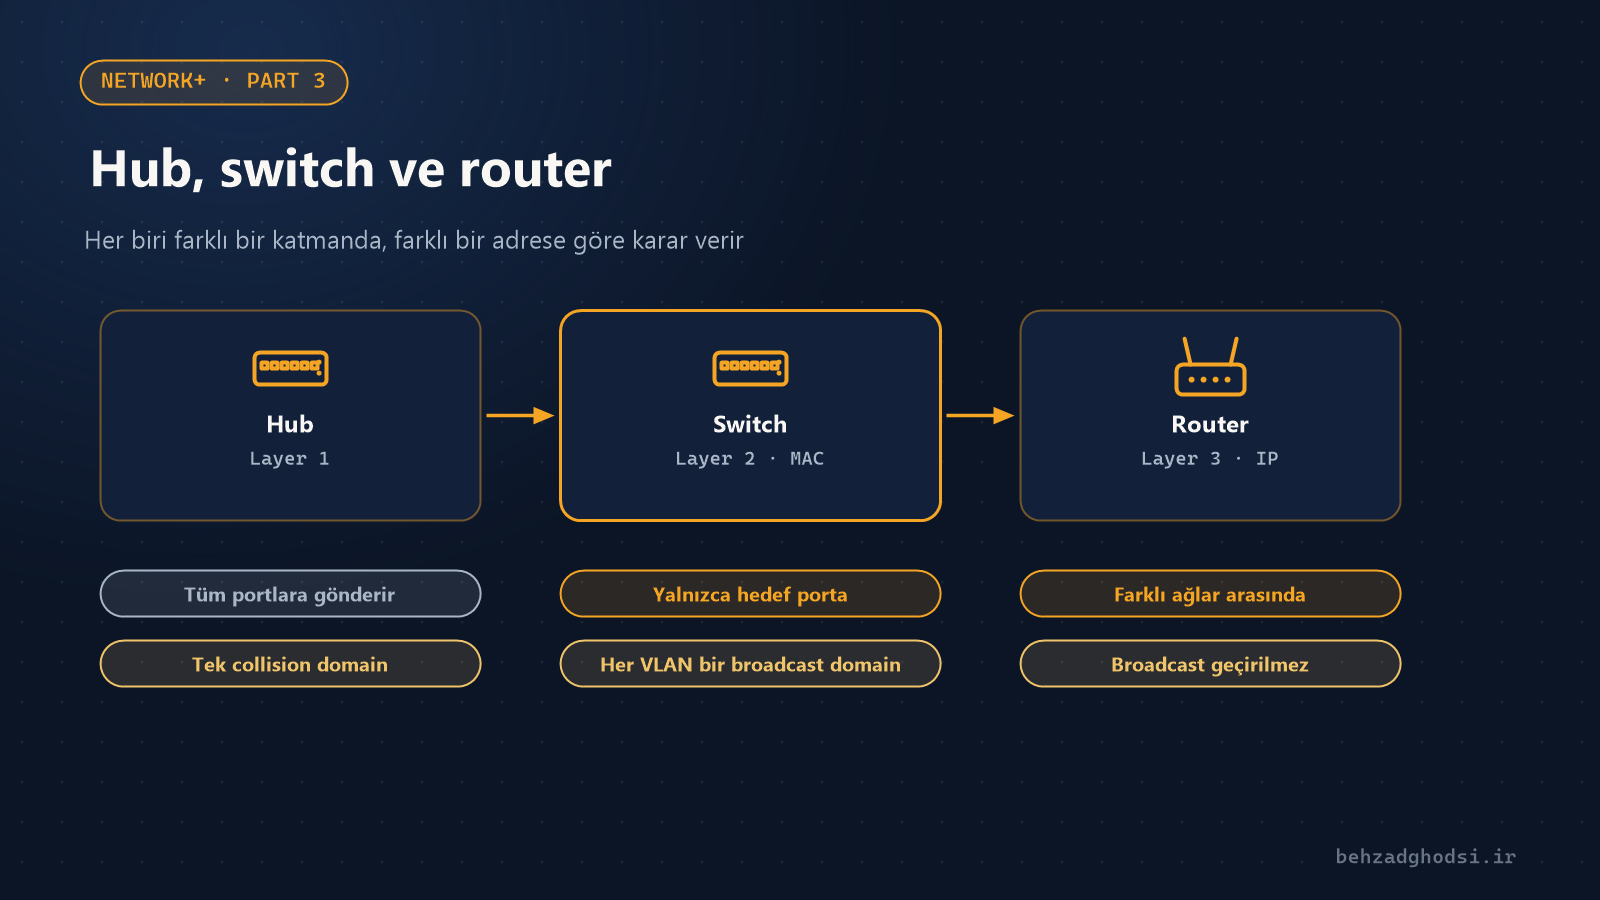
Dışarıdan bakınca hub, switch ve router birbirine benzer: birkaç portu olan bir kutu. Fark, gelen bir paketle ne yaptıklarındadır. Bunu bildiğinizde ağ tasarımı ve sorun giderme çok kolaylaşır.
Hub: 1. katman, her şey herkese
Hub hiçbir adresi anlamaz. Bir porttan gelen her sinyali diğer tüm portlara gönderir. Sonuç:
- Herkes tek bir collision domain içindedir ve aynı anda yalnızca bir cihaz konuşabilir.
- Half-duplex çalışır ve cihaz sayısı arttıkça ağ yavaşlar.
- Herkes diğerlerinin trafiğini görebilir.
Hub bugün piyasadan neredeyse tamamen kalktı ama sınavda hâlâ soruluyor.
Switch: 2. katman, MAC adresine göre
Her ağ kartının 00:1A:2B:3C:4D:5E gibi altı baytlık bir MAC adresi vardır. Switch hangi MAC'in hangi portun arkasında olduğunu öğrenir ve frame'i yalnızca o porta gönderir:
- 3. porttan bir frame gelir; switch kaynak MAC'i 3. portla birlikte MAC tablosuna kaydeder.
- Hedef MAC'i biliyorsa frame'i yalnızca o porta verir.
- Bilmiyorsa bu seferlik herkese gönderir (flooding) ve cevaptan öğrenir.
Switch'in her portu kendi collision domain'ine sahiptir ve full-duplex çalışır. Ama tüm portlar hâlâ tek bir broadcast domain içindedir; yani broadcast herkese ulaşır.
Cisco switch'te MAC tablosunu şöyle görürsünüz:
show mac address-table
show mac address-table interface GigabitEthernet1/0/5
ARP: IP ile MAC arasındaki köprü
Bilgisayar yerel ağda paket göndermek için hedefin MAC adresini bilmelidir. ARP protokolü bir broadcast ile "Şu IP kimin?" diye sorar ve o adresin sahibi MAC adresini söyler. Windows'ta ARP tablosunu arp -a ile görebilirsiniz.
VLAN: tek switch üzerinde birkaç ağ
VLAN ile tek bir fiziksel switch'i birkaç ayrı mantıksal ağa bölersiniz; örneğin kameralar, telefonlar ve kullanıcılar her biri kendi VLAN'ında olur. Her VLAN ayrı bir broadcast domain'dir; böylece kameraların broadcast'i bilgisayarlara ulaşmaz ve güvenlik de artar.
- Access port yalnızca bir VLAN'a üyedir ve bilgisayara ya da kameraya bağlanır.
- Trunk port birkaç VLAN'ı 802.1Q etiketiyle switch'ler arasında veya router'a kadar taşır.
Router: 3. katman, IP adresine göre
Router farklı ağları birbirine bağlar; örneğin iç ağı internete ya da muhasebe VLAN'ını sunucu VLAN'ına. Paketi nereye göndereceğine hedef IP ve yönlendirme tablosuna göre karar verir. Router broadcast'i geçirmez; bu yüzden her portu ayrı bir broadcast domain'dir.
Çoğu router başka işler de yapar: internet paylaşımı için NAT, güvenlik duvarı, DHCP ve VPN. MikroTik bunun bilinen bir örneğidir.
3. katman switch nedir?
- katman switch, VLAN'lar arasında yönlendirme de yapan bir switch'tir; üstelik bunu donanımda ve router'dan çok daha hızlı yapar. Kurumsal ağlarda VLAN'lar arası iç yönlendirme genellikle omurga (core) switch'te yapılır; router veya güvenlik duvarı yalnızca internet bağlantısı için kalır.
Tek tabloda özet
| Cihaz | Katman | Neye göre iletir | Collision domain | Broadcast domain |
|---|---|---|---|---|
| Hub | 1 | Hiçbir şeye; herkese gönderir | Herkes için bir | Bir |
| Switch | 2 | MAC adresi | Her port ayrı | Bir (veya her VLAN ayrı) |
| Router | 3 | IP adresi | Her port ayrı | Her port ayrı |